

Nové pravidlo Evropské unie od pátku nutí výrobce hardwarových i softwarových kryptopeněženek hlásit aktivně zneužívané zranitelnosti do 24 hodin od jejich zjištění. Jinak pokuta.
Hlášení musí přijít do 24 hodin, plné vyšetření do 72
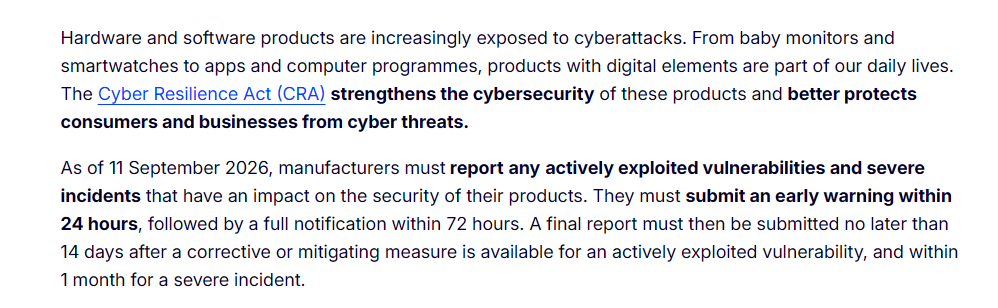
Podle Evropské komise v pátek nabyla účinnosti část takzvaného Cyber Resilience Act, konkrétně článek 14 o hlášení incidentů. Výrobci musí do 24 hodin od zjištění závažné zranitelnosti nebo aktivního útoku odeslat včasné varování.
Do 72 hodin musí následovat plné oznámení, závěrečná zpráva pak přichází do 14 dnů od nasazení opravy, u závažných incidentů nejpozději do měsíce. Povinnost se týká všech produktů s digitálními prvky prodávaných v EU, hardwarové i softwarové peněženky nevyjímaje.
Přísnější požadavky na bezpečnostní návrh a certifikaci celého zákona začnou platit až v prosinci 2027, hlášení incidentů je tak jen první, dřív spuštěná část širší regulace.
Pokuty mohou dosáhnout 17 milionů dolarů nebo 2,5 % obratu
Firma, která povinnost poruší, riskuje pokutu do 15 milionů eur, v přepočtu přes 17 milionů dolarů, nebo 2,5 % celosvětového ročního obratu, podle toho, která částka vyjde vyšší. Za neúplné nebo zavádějící informace hrozí pokuta do 5 milionů eur zvlášť.
Pravidlo přichází týden po dalším úniku dat u Trezoru
Firma Trezor 4. září oznámila, že incident u přepravce ShipMonk zasáhl dalších 67 000 amerických zákazníků, mnohem víc než původně odhadovaných necelých 14 000. Celkový počet dotčených lidí se tak vyšplhal na zhruba 80 000.
O pět dní později, 9. září, Trezor spolu s BitBoxem varoval před phishingovými e-maily. Ty vypadaly jako naléhavé bezpečnostní upozornění na vymyšlenou chybu čipu STM32. Zprávy podle firmy odešly přes napadený účet u externího poskytovatele Brevo, takže skutečně přišly z pravé adresy Trezoru.
Zranitelnost Ledger aplikace Zilliqy ukázala, proč rychlé hlášení dává smysl
Podobný problém loni v létě zasáhl také síť Zilliqa. Chyba v Ledger aplikaci tehdy mohla za určitých okolností umožnit útočníkovi dopočítat soukromý klíč jen z dat, která byla veřejně dostupná na blockchainu. Zilliqa si problému všimla 19. července, o dva dny později potvrdila jeho příčinu a 22. července o zranitelnosti veřejně informovala.
Co nové nařízení znamená pro majitele kryptoměnových peněženek
Pro běžného držitele hardwarové peněženky nová povinnost neznamená žádný krok navíc, jde o zátěž pro výrobce, ne pro zákazníky. Rychlejší povinné hlášení by ale mělo zkrátit dobu, kdy firma o vážné chybě ví a mlčí, což u minulých kauz bývalo právě sporným bodem. Bohužel se ale jedná o další regulaci pro podnikající subjekty.
Přehršel bezpečnostních incidentů posledních týdnů zároveň připomíná staré pravidlo, obnovovací frázi nikdy nikomu nesdílet, ani když zpráva vypadá jako oficiální varování od výrobce peněženky. Pamatujte!
Mějte trh pod kontrolou
Sledujte bitcoin, kryptoměny, on-chain data i makroekonomiku na jednom místě