

Společnost Trezor vyzvala zákazníky, kteří si od března koupili její hardwarové peněženky prostřednictvím prodejce CryptoBilis, aby preventivně přesunuli své kryptoměny. Reaguje tak na hlášení o podezřelém hardwarovém implantátu v zařízení Trezor Safe 5, který mohl zachytit obnovovací frázi peněženky a odeslat ji přes mobilní síť.
Podezřelý implantát mohl zachytit obnovovací frázi
Na problém upozornil zákazník z Indonésie, který si v srpnu koupil peněženku Trezor Safe 5 prostřednictvím platformy Tokopedia. Uvnitř zařízení údajně objevil neautorizovanou obvodovou desku, která mohla snímat informace zobrazované na displeji, včetně obnovovací fráze. Získaná data pak měla být schopna odesílat prostřednictvím mobilní sítě.
Trezor zatím zařízení neměl možnost fyzicky prověřit a nepotvrdil ani žádné finanční ztráty spojené s tímto případem. Přesto považuje oznámení za dostatečně závažné, aby zákazníky varoval předem.
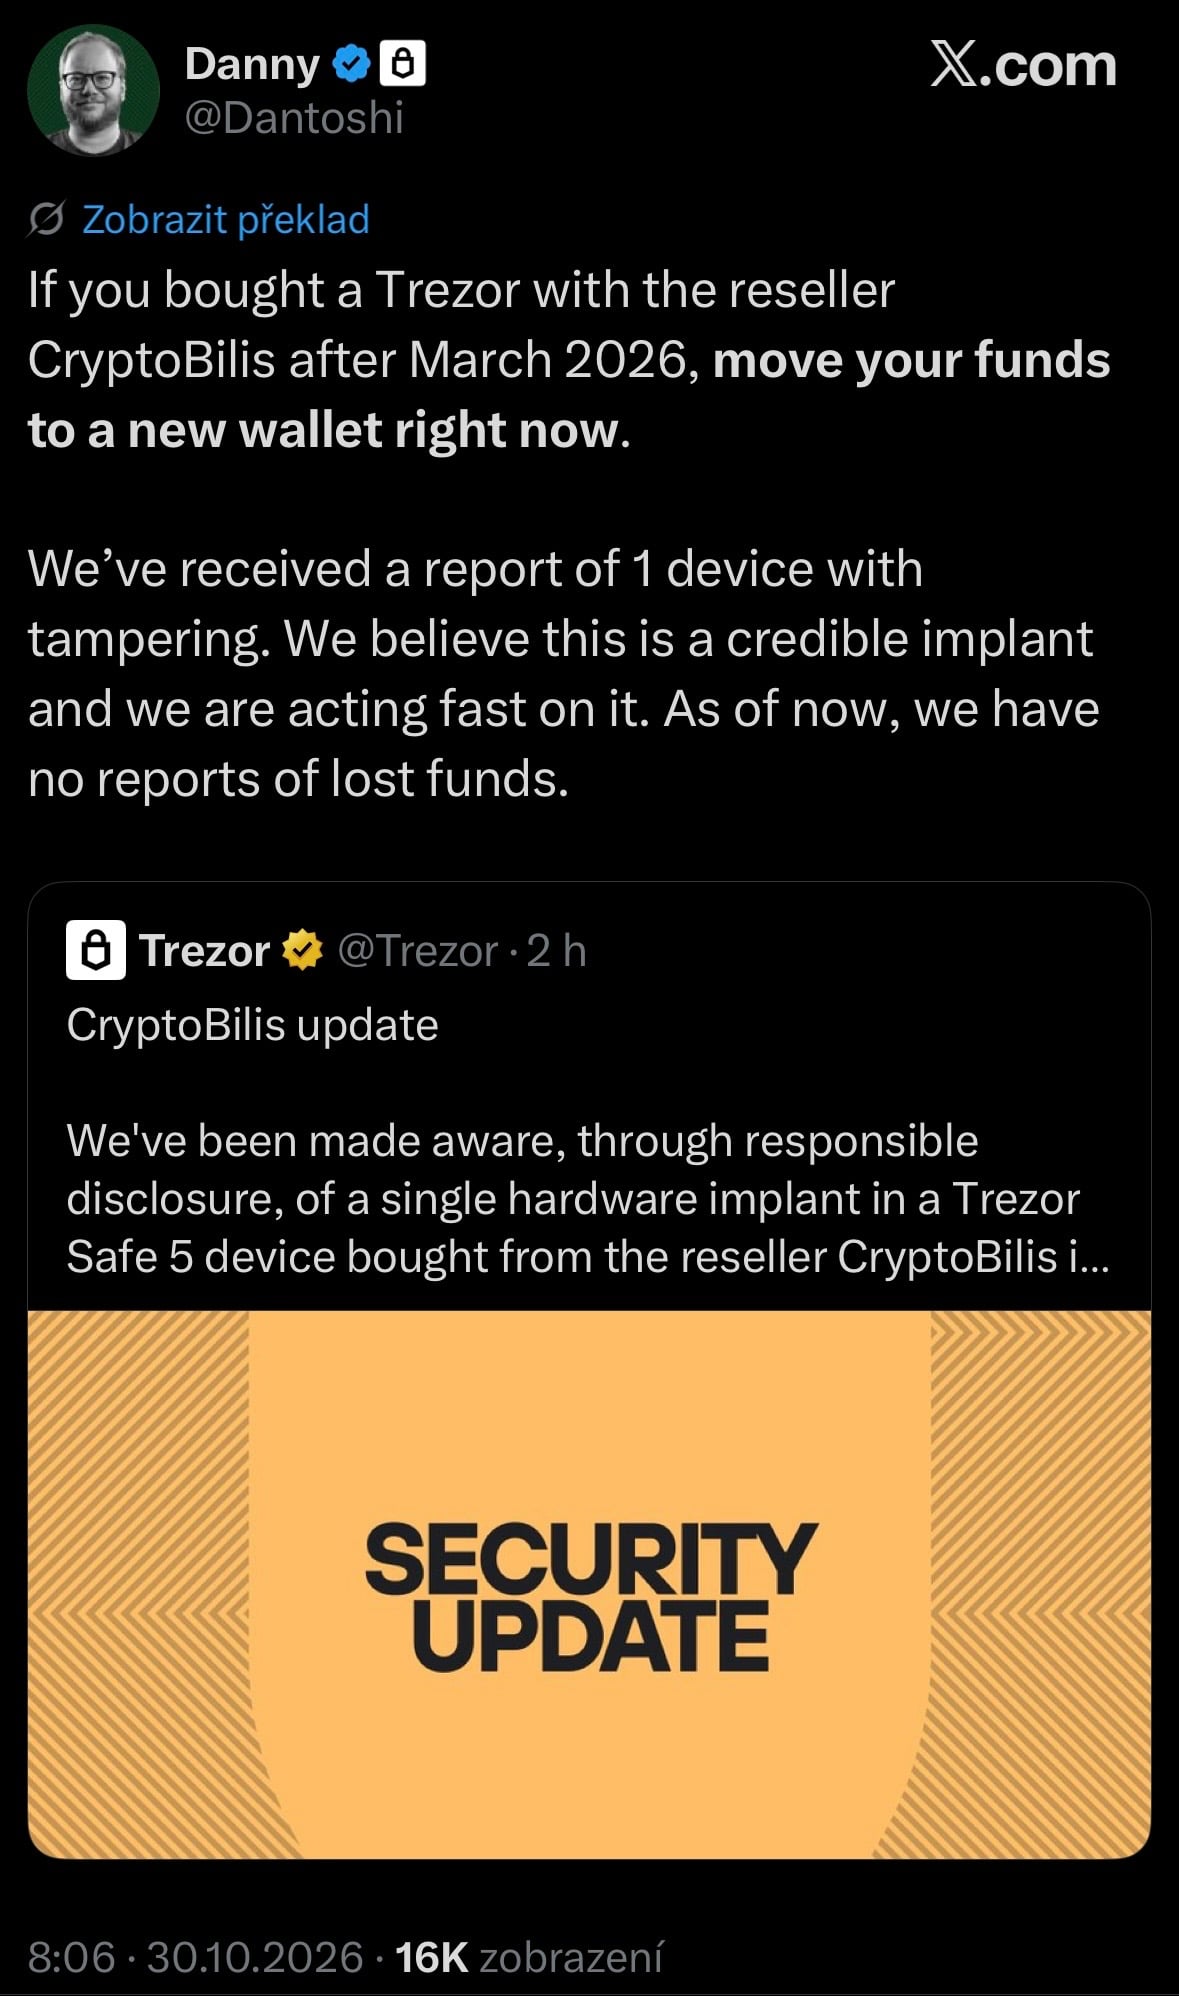
„Zařízení jsme zatím neměli v laboratoři, ale hlášení bereme vážně. Raději chceme lidi varovat hned, než čekat na potvrzení a riskovat, že mezitím někdo přijde o své prostředky,“ uvedl Danny Sanders, obchodní ředitel společnosti Trezor.
Firma zároveň přiznala, že zatím neví, kde k případné manipulaci se zařízením došlo. Prodej přes CryptoBilis označila za velmi malý, konkrétní čísla ale neposkytla. Trezor také přezkoumává zabezpečení svých zařízení a připouští, že samotné ochranné pečeti a balení nemusí proti podobným zásahům stačit.
Případ navazuje na kompromitované peněženky Ledger
Varování přichází jen několik týdnů poté, co se objevily zprávy o ztrátách kryptoměn spojených s hardwarovými peněženkami Ledger prodávanými přes stejného prodejce CryptoBilis. Ledger potvrdil neoprávněný hardwarový implantát v jednom z dotčených zařízení. Případ se dostal na veřejnost 9. října.
Bezpečnostní výzkumník Joe Grand navíc uvedl, že už v srpnu upozornil Trezor na upravené peněženky Trezor One a Model T zakoupené od neautorizovaných prodejců na TikToku a Facebooku. Trezor tehdy zdůrazňoval, že nemá důkazy o kompromitaci zařízení prodávaných prostřednictvím autorizovaných partnerů.
Problém spočívá v tom, že škodlivý implantát může číst údaje z displeje, aniž by musel upravovat firmware peněženky. Kontroly při prvním spuštění tak nemusí podobný zásah odhalit. Pokud útočník získá obnovovací frázi, může peněženku obnovit na jiném zařízení a převést z ní prostředky.
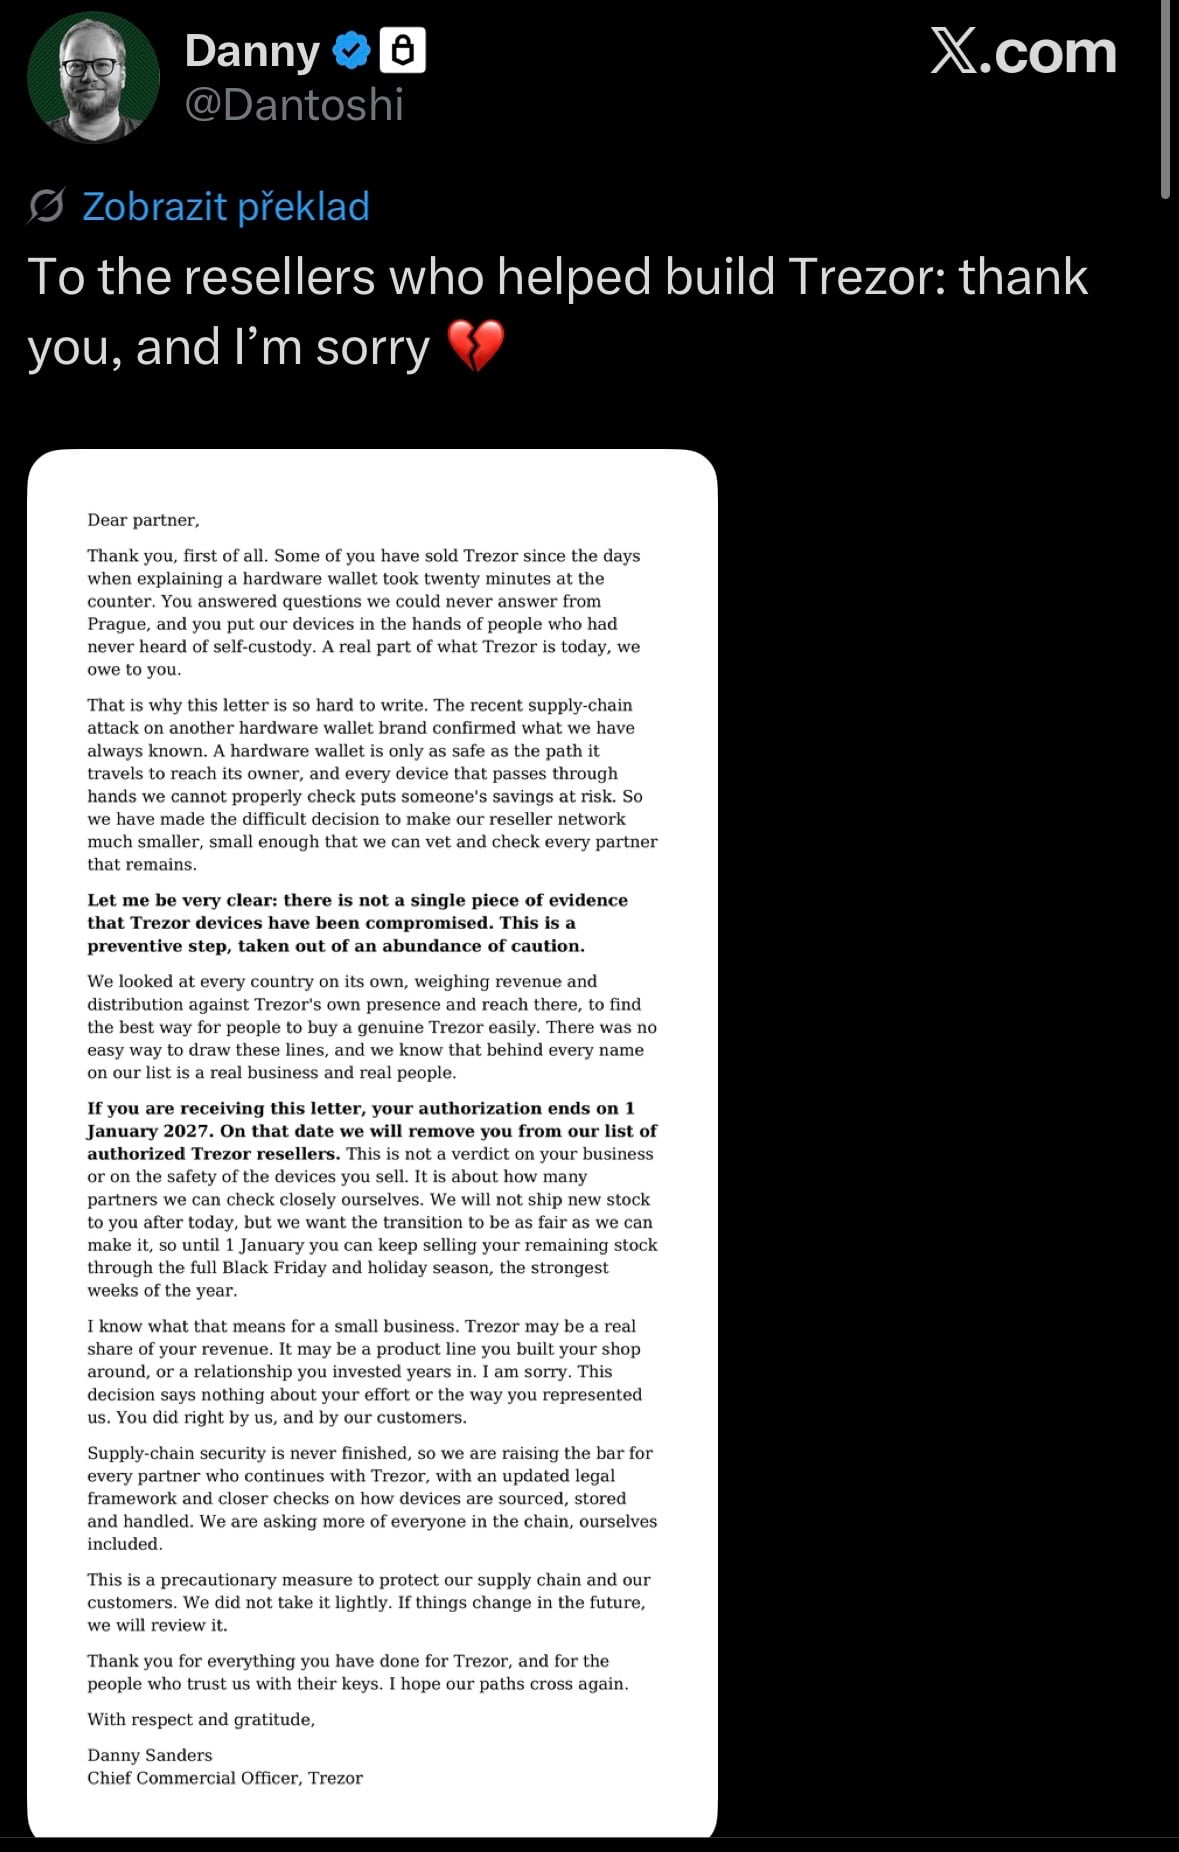
Trezor 13. října oznámil, že plánuje omezit síť svých prodejců. Nejnovější varování ukazuje, že při nákupu hardwarové peněženky nestačí spoléhat pouze na její značku nebo neporušené balení. Důležitý je také původ zařízení a nákup přes důvěryhodné distribuční kanály.
