

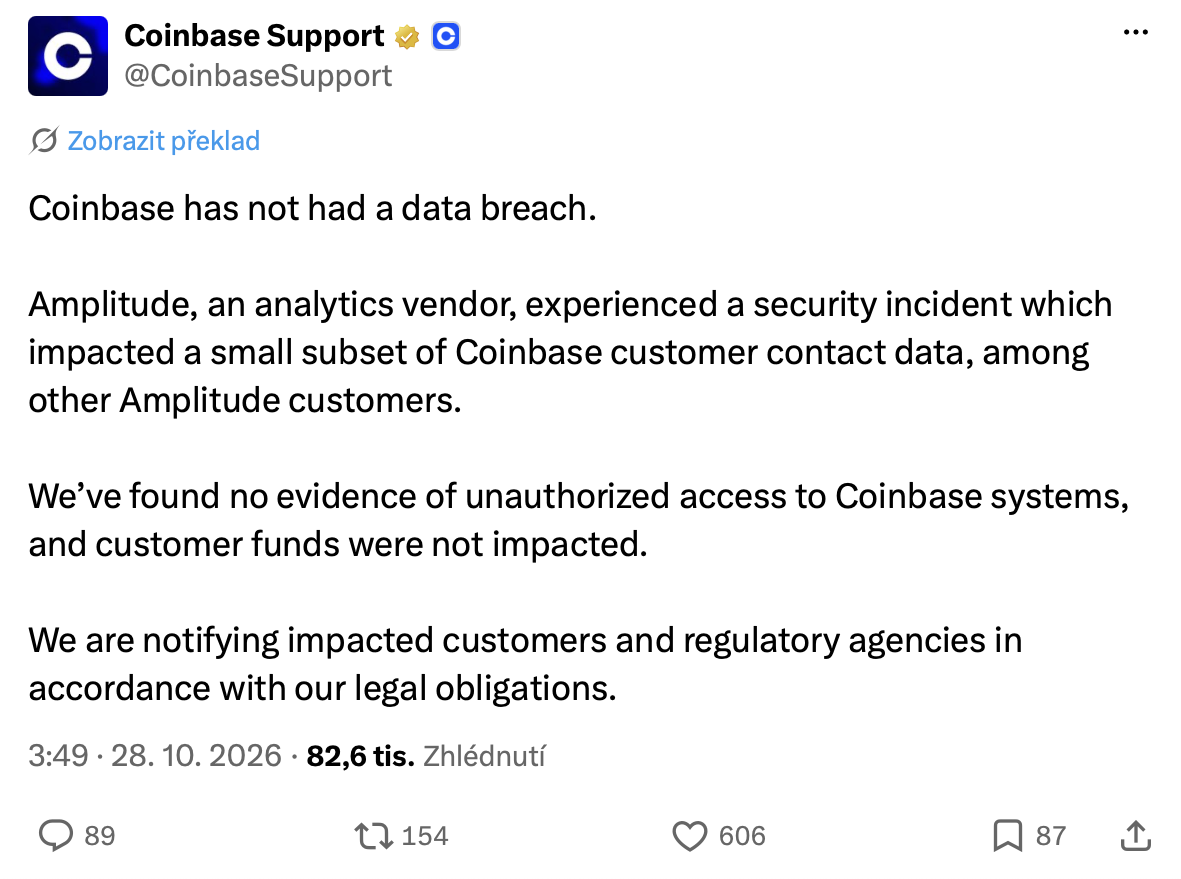
Při bezpečnostním incidentu u analytické společnosti Amplitude unikly kontaktní údaje části zákazníků Coinbase. Kryptoměnová burza tvrdí, že její vlastní systémy napadeny nebyly a klientské prostředky zůstaly v bezpečí.
Únik dat u externího dodavatele vyvolává obavy o bezpečnost zákazníků
Amplitude poskytuje analytické nástroje, které firmám pomáhají sledovat chování uživatelů jejich webových stránek a aplikací. Podle vyjádření podpory Coinbase na síti X se incident týkal také dalších klientů této společnosti.
Burza uvedla, že nemá důkazy o neoprávněném přístupu do vlastních systémů a zákaznické prostředky nebyly ohroženy. Zatím však nezveřejnila přesný počet dotčených uživatelů ani úplný rozsah uniklých údajů.
Ani únik dat mimo samotnou burzu nemusí být pro zákazníky bez rizika
Kontaktní údaje mohou útočníci využít k cíleným podvodům. Pokud například vědí, že člověk používá Coinbase, mohou mu poslat falešné bezpečnostní upozornění a pokusit se získat jeho přihlašovací údaje nebo ho přimět k převodu kryptoměn. Samotný únik kontaktních údajů ale neznamená, že pachatelé získali přístup k účtům.
Coinbase přitom nejde o první podobný případ. V květnu 2025 burza oznámila jiný incident, při němž pachatelé prostřednictvím podplacených pracovníků zákaznické podpory získali údaje části klientů. Společnost tehdy uvedla, že událost zasáhla méně než 1 % jejích měsíčně aktivních uživatelů. Náklady na odškodnění a nápravná opatření odhadla až na 400 milionů dolarů.
Úniky dat zasáhly také zákazníky Trezoru a Ledgeru
Podobné případy se v poslední době objevily také u výrobců hardwarových peněženek. V srpnu 2026 společnost Trezor oznámila únik zákaznických údajů u svého logistického partnera ShipMonk. Zveřejněna mohla být jména, e-mailové adresy, telefonní čísla a doručovací adresy. Po rozšíření vyšetřování Trezor uvedl, že incident se týkal celkem přibližně 80 700 zákazníků.
V září navíc Trezor informoval o dalším incidentu, tentokrát u externího poskytovatele e-mailových služeb Brevo. Z databáze marketingových kontaktů bylo exportováno 347 149 e-mailových adres. Útočníci mohli tyto údaje využít k rozesílání podvodných zpráv, které se tvářily jako oficiální komunikace Trezoru. Společnost uvedla, že její vlastní systémy ani peněženky napadeny nebyly.
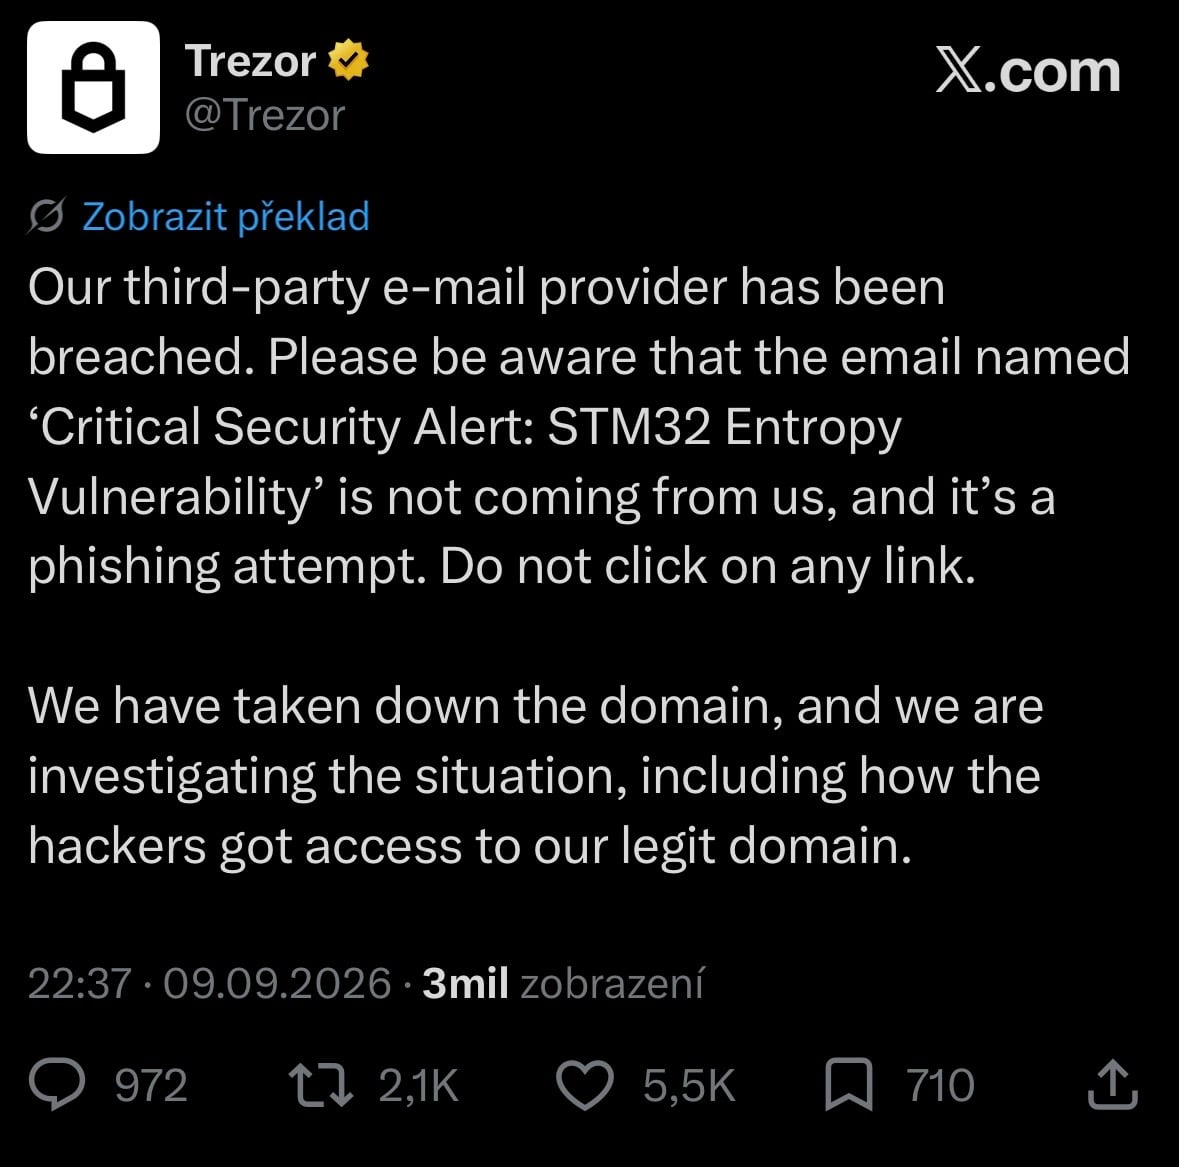
Zdroj: Trezor na X
Ještě závažnější případ se objevil v říjnu u zařízení Ledger prodávaných přes prodejce CryptoBilis. Útočníci do některých hardwarových peněženek ukryli elektronickou součástku, která během prvotního nastavení přečetla 24slovnou obnovovací frázi zobrazenou na displeji a odeslala ji přes mobilní síť LTE. Kdo získá tuto frázi, může obnovit peněženku na jiném zařízení a získat přístup k jejím prostředkům.
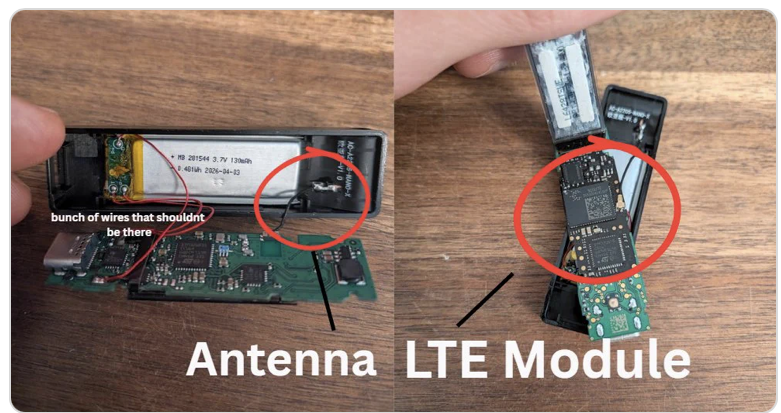
Ledger potvrdil přítomnost takového hardwarového implantátu nejméně v jednom zařízení. Podle společnosti se potvrzené krádeže týkaly zařízení od tohoto prodejce, nikoli průniku do vlastních systémů Ledgeru.
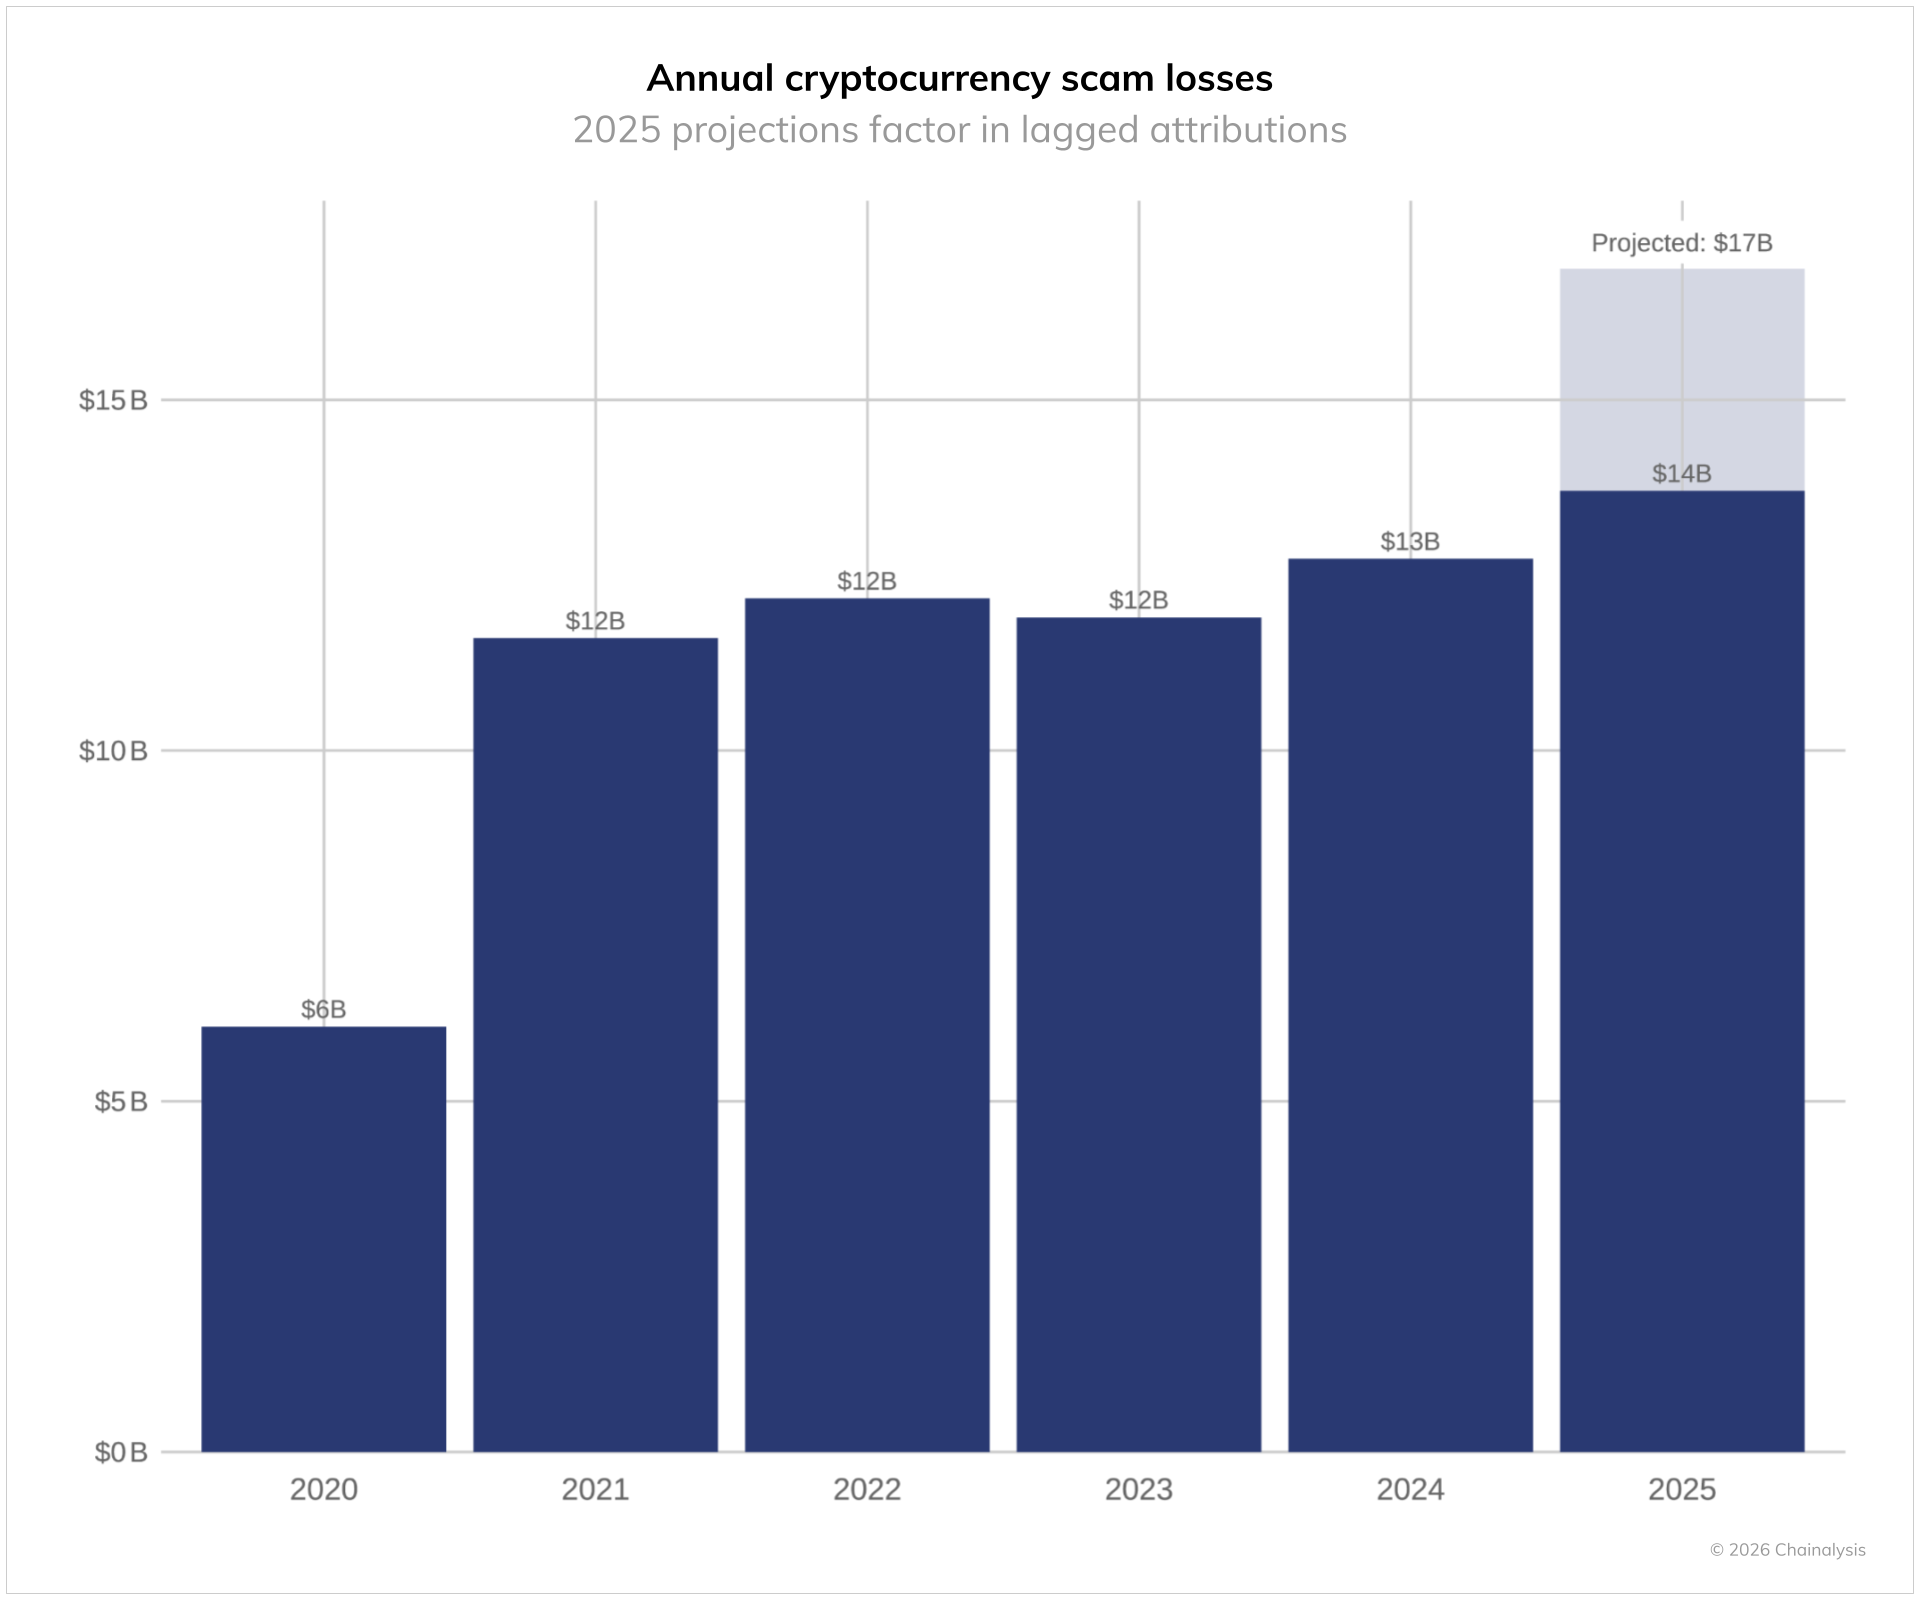
Tyto případy ukazují, že útočníci nemusí proniknout přímo do systémů kryptoměnové společnosti, aby ohrozili její zákazníky. S rychlým rozvojem umělé inteligence navíc mohou být podvodné e-maily, falešná bezpečnostní upozornění i telefonáty stále přesvědčivější a lépe cílené.
Nelze s jistotou říci, jak rychle bude počet takových útoků růst, ale riziko cílených podvodů je důvodem k větší opatrnosti.
Získejte až 500 Kč v Bitcoinu s Invity
Zaregistrujte se přes odkaz a získejte 50 Kč v BTC za každý z prvních 10 pravidelných nákupů. Navíc získáte 10% slevu na poplatky za nákupy.
