

Hodnota uzamčená v kryptopůjčkách od července vzrostla zhruba o 55 %, po propadu o 11,33 mld. dolarů ve druhém čtvrtletí. Dubnový útok na Kelp DAO ale ukázal, že selhání cizí součásti zasáhne i největší protokoly.
Půjčky se vrací, ale útoky jdou přes cizí součásti
Trh s kryptopůjčkami se po několika slabých měsících znovu nadechuje. Druhé čtvrtletí letošního roku přitom nebylo vůbec příznivé. Dle analytické společnosti Galaxy se objem nesplacených půjček zajištěných kryptoměnami propadl o 11,33 miliardy dolarů, tedy téměř o 17 %, na 56,16 miliardy dolarů.
Od července se ale nálada začala měnit. Podle dat DeFiLlama vzrostla hodnota kryptoměn uzamčených v decentralizovaných půjčovnách do začátku října o více než 55 %. Jde o jiný ukazatel než objem půjček sledovaný Galaxy, přesto naznačuje, že se do sektoru vrací zájem.
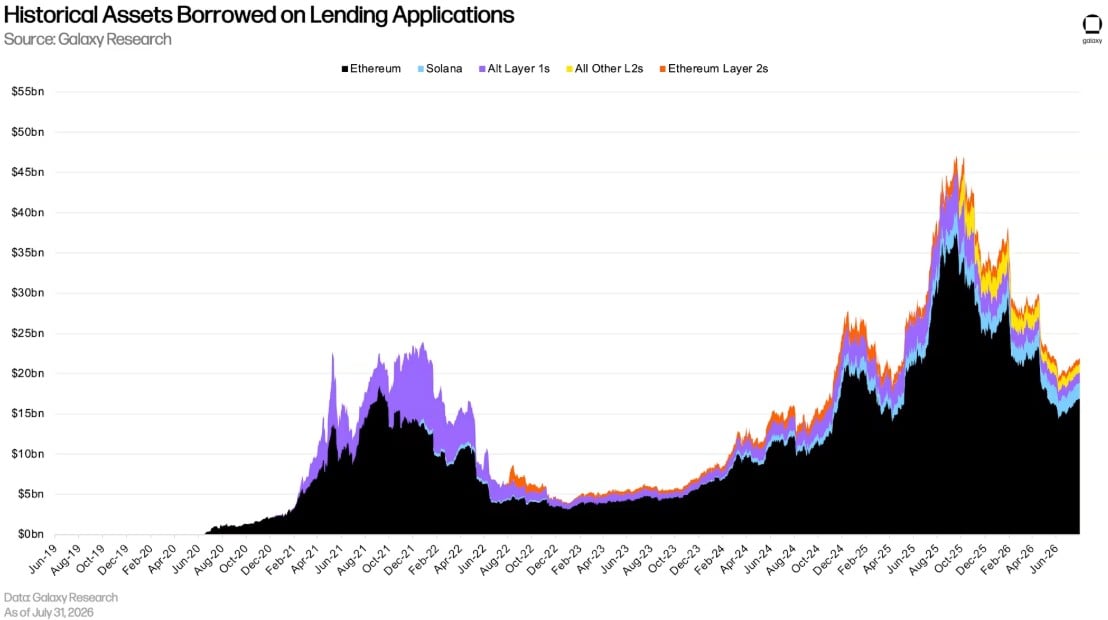
Jenže s rostoucím množstvím peněz přichází také větší riziko. A právě letošní útok na Kelp DAO ukázal, že problém může přijít i z místa, které samotná půjčovna nemá pod kontrolou.
Útok na Kelp DAO vyděsil i uživatele Aave
V dubnu se útočníkům podařilo zneužít slabinu v blockchainovém mostu projektu Kelp DAO. Slouží totiž k přesouvání kryptoměn mezi různými sítěmi. Hackeři díky podvržené zprávě získali 116 500 tokenů rsETH v hodnotě přibližně 290 milionů dolarů, aniž by pro ně existovalo odpovídající krytí.
Část získaných tokenů následně vložili na půjčovní platformu Aave jako zástavu a vypůjčili si proti nim skutečné kryptoměny. Jinými slovy, systém jim umožnil získat hodnotná aktiva výměnou za zástavu, jejíž krytí bylo narušené.
A víte co je zajímavé? Že nikdo nemusel prolomit samotné Aave. Jeho chytré kontrakty nebyly napadeny, přesto se do problémů dostalo kvůli chybě v cizím systému.
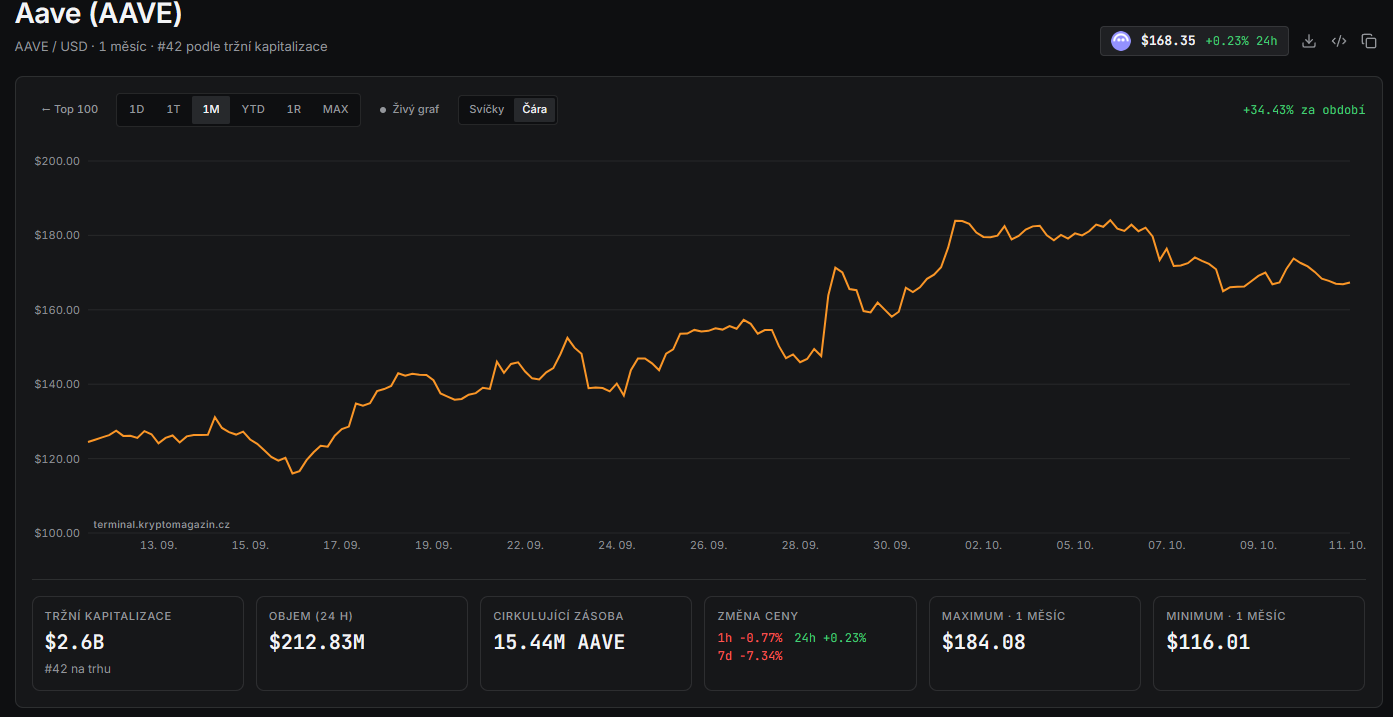
Investoři začali své prostředky vybírat a hodnota vkladů během několika dní klesla zhruba o 15 miliard dolarů.
Aave navíc muselo zmrazit trhy s tokeny rsETH a wrsETH, aby zabránilo dalšímu šíření problémů.
Zakladatel Aave Stani Kulechov už 18. dubna ve svém příspěvku na síti X vysvětloval, že trhy s rsETH byly zmrazeny a token už nemohl sloužit k dalším půjčkám. Zdůraznil přitom, že útok na most Kelp DAO se odehrál mimo samotné Aave a jeho verze V3 a V4 už nemají další expozici vůči rsETH.
Problém nemusí být tam, kde máte peníze
Podle Kulechova už dnes nestačí, aby měla kryptopůjčovna dobře zabezpečený vlastní systém. Musí si hlídat také všechny další služby, na kterých závisí.
Pokud například přijímá určitý token jako zástavu, automaticky spoléhá i na bezpečnost jeho vydavatele, blockchainového mostu nebo systému, který určuje jeho cenu. A právě v těchto místech mohou vznikat slabiny.
Aave proto každé tři měsíce znovu kontroluje podporovaná aktiva a další prověrky provádí při významných změnách. Na šesti blockchainových sítích, které nesplnily jeho bezpečnostní požadavky, už postupně ukončuje provoz.
Podobně to vidí také Thomas Wu ze společnosti Ledn. Podle něj představuje každý další prostředník mezi klientem a jeho kryptoměnou nové riziko. Ledn proto drží klientské bitcoiny u specializovaných správců a nepůjčuje je dál za účelem získání dalších výnosů.
Na problémy upozorňuje i Sid Powell z platformy Maple. S návratem investorů podle něj roste tlak na vyšší výnosy. Některé půjčovny pak mohou začít přijímat méně kvalitní zástavy nebo půjčovat klientům, které by za horších podmínek odmítly.
A jak připomíná Shawn Owen ze SALT Lending, ne všechno se dá vyřešit lepším kódem. Za velkými ztrátami totiž často stojí obyčejné lidské chyby, špatně zabezpečené přístupy nebo podvodníci, kteří z lidí vylákají citlivé údaje.
Umělá inteligence nachází chyby, ale často se plete
Do zabezpečení kryptopůjček se stále více zapojuje také umělá inteligence. Jak jistě víte, dokáže během krátké doby projít velké množství programového kódu a upozornit na možné slabiny.
Aave v srpnu zveřejnilo výsledky bezpečnostních testů připravované verze V4. Vývojáři do kódu záměrně vložili 304 změn, které měly napodobit chyby. Stávající testy jich dokázaly odhalit 271. U zbývajících 33 se testování nedokončilo kvůli časovému limitu, takže nebylo možné určit výsledek.
Vedle toho Aave vyzkoušelo tři bezpečnostní nástroje využívající AI. Ty dohromady upozornily na 71 možných problémů ve verzích V3 a V4.
Po kontrole lidskými odborníky se ale potvrdilo jen 20 z nich. Navíc šlo pouze o problémy s nízkou nebo informativní závažností. Více než 70 % původních upozornění tak nepředstavovalo skutečné bezpečnostní nálezy.
Umělá inteligence se proto hodí jako další pomocník, ale zkušené odborníky zatím nenahradí. Kulechov navíc upozorňuje, že pokud budou AI agenti v budoucnu sami spravovat kryptoměny a rozhodovat o transakcích, mohou se i oni stát cílem hackerů.
Co to znamená pro investory?
Kryptopůjčky znovu přitahují peníze, ale dubnový útok ukázal, proč by investoři neměli sledovat jen slibovaný výnos.
I dobře zabezpečená platforma se může dostat do problémů kvůli chybě úplně jiné služby. Čím více jsou jednotlivé projekty propojené, tím snáz se mohou následky jednoho útoku přenést na ostatní.
Případ Kelp DAO je toho skutečně dobrým příkladem. Útočníci nemuseli napadnout Aave přímo, a přesto vyvolali rozsáhlé výběry a donutili jednu z největších kryptopůjčoven přijmout mimořádná opatření.
Sektor tak čeká důležitá zkouška. Nestačí jen přilákat další investory. Subjekty budou muset ukázat, že dokážou ochránit jejich peníze také ve chvíli, kdy selže některá z navázaných služeb.
Mějte trh pod kontrolou
Sledujte bitcoin, kryptoměny, on-chain data i makroekonomiku na jednom místě
