

Žádný jeden klik, ale čtyři měsíce trpělivosti. Podle předběžné zprávy Binance začal útok v červnu zavirovanou instalací vývojářského nástroje, v září přišel falešný pohovor a 29. října hackeři vyprázdnili horké peněženky.
Varování z července, které se vyplnilo
Napsat varování je snadné. Hůř se čeká, až se naplní. Bezpečnostní šéf Binance Jimmy Su v červencovém rozhovoru podle dostupných zpráv popsal, jak útočníci připraví zaměstnanci falešnou pracovní nabídku, přimějí ho spustit kód v rámci technického úkolu a pak z počítače sbírají přihlašovací údaje.
Podle Binance se scénář naplnil do písmene. Burza 3. listopadu zveřejnila předběžnou zprávu o útoku z 29. října a omluvila se, že k útoku vůbec došlo.
Přišla o asi 6,34 mld. dolarů, z čehož se podařilo zmrazit zhruba 2,85 mld. Burza slibuje škodu uhradit z vlastního a ke konci října měla podle zprávy nahrazeno 98 % ukradených aktiv.
Čtyři měsíce trpělivosti
Útok nezačal v září, jak by se z některých popisů zdálo. První stopa vede do června, kdy vývojář peněženek stáhl upravenou instalaci populárního AI nástroje. Binance zjistila odchylku, vyměnila zařízení a obnovila přístupy, jenže útočníci už znali jeho roli i kolegy z týmu.
V září oslovil jiného inženýra falešný projektový ředitel přes legitimní portál s nabídkami práce. Následoval pohovor s údajnou personalistkou a druhé kolo s člověkem, který se vydával za šéfa neexistující firmy. Na konci dostal inženýr úkol stáhnout si do pracovního počítače kód a spustit ho.
Kód nahradil legitimní součást vývojářského nástroje škodlivou verzí, spojil se s cizím serverem a zametl za sebou stopy. Podle Binance šlo o dosud neznámý typ škodlivého programu a ochrana počítače ho nezachytila.
Interní AI nástroj jako odrazový můstek
Od napadeného počítače vedla cesta dál. Dvacátého října útočník využil interní AI nástroj Binance, aby ovládl dva další inženýry z týmu peněženek. Jeden z nich měl v počítači token pro nasazování kontejnerů.
Ve čtvrtek 29. října mezi 17:15 a 19:56 UTC se útočník přihlásil do počítače třetího inženýra, použil ukradené přístupy kolegy s tokenem, nasadil kontejner a spustil škodlivý skript. Od 20.05 začaly horké peněženky, tedy ty připojené k internetu, posílat peníze na cizí adresy.
Proč „antivirus“ nezabral a CZ varoval loni
Su v červenci vysvětloval, proč je podobná léčka nebezpečná. Každý krok totiž vypadá legitimně, třeba stažení kódu z GitHubu, takže antivirové programy nemusí nic označit.
Že léčka kolovala už dávno, připomněl bývalý šéf Binance CZ v září 2025. Popsal, že severokorejští hackeři se vydávají za zaměstnavatele, dají zaměstnanci úlohu v programování a pak mu pošlou ukázkový kód.
Binance letos podle vlastních slov zachytila a zastavila 57 podezření na útoky spojené se Severní Koreou, tedy zhruba jeden za pět dní. Tentokráte však obrana nestačila.
Co Binance změnila a co plyne pro investory
Burza přestavěla zasažený systém peněženek v novém prostředí, vyměnila zařízení, zrušila přístupy dotčených inženýrů a přidala sledování podezřelého chování pomocí umělé inteligence. Část opatření zůstane tajná. Nezávislé bezpečnostní firmy mají zprávu ještě prověřit.
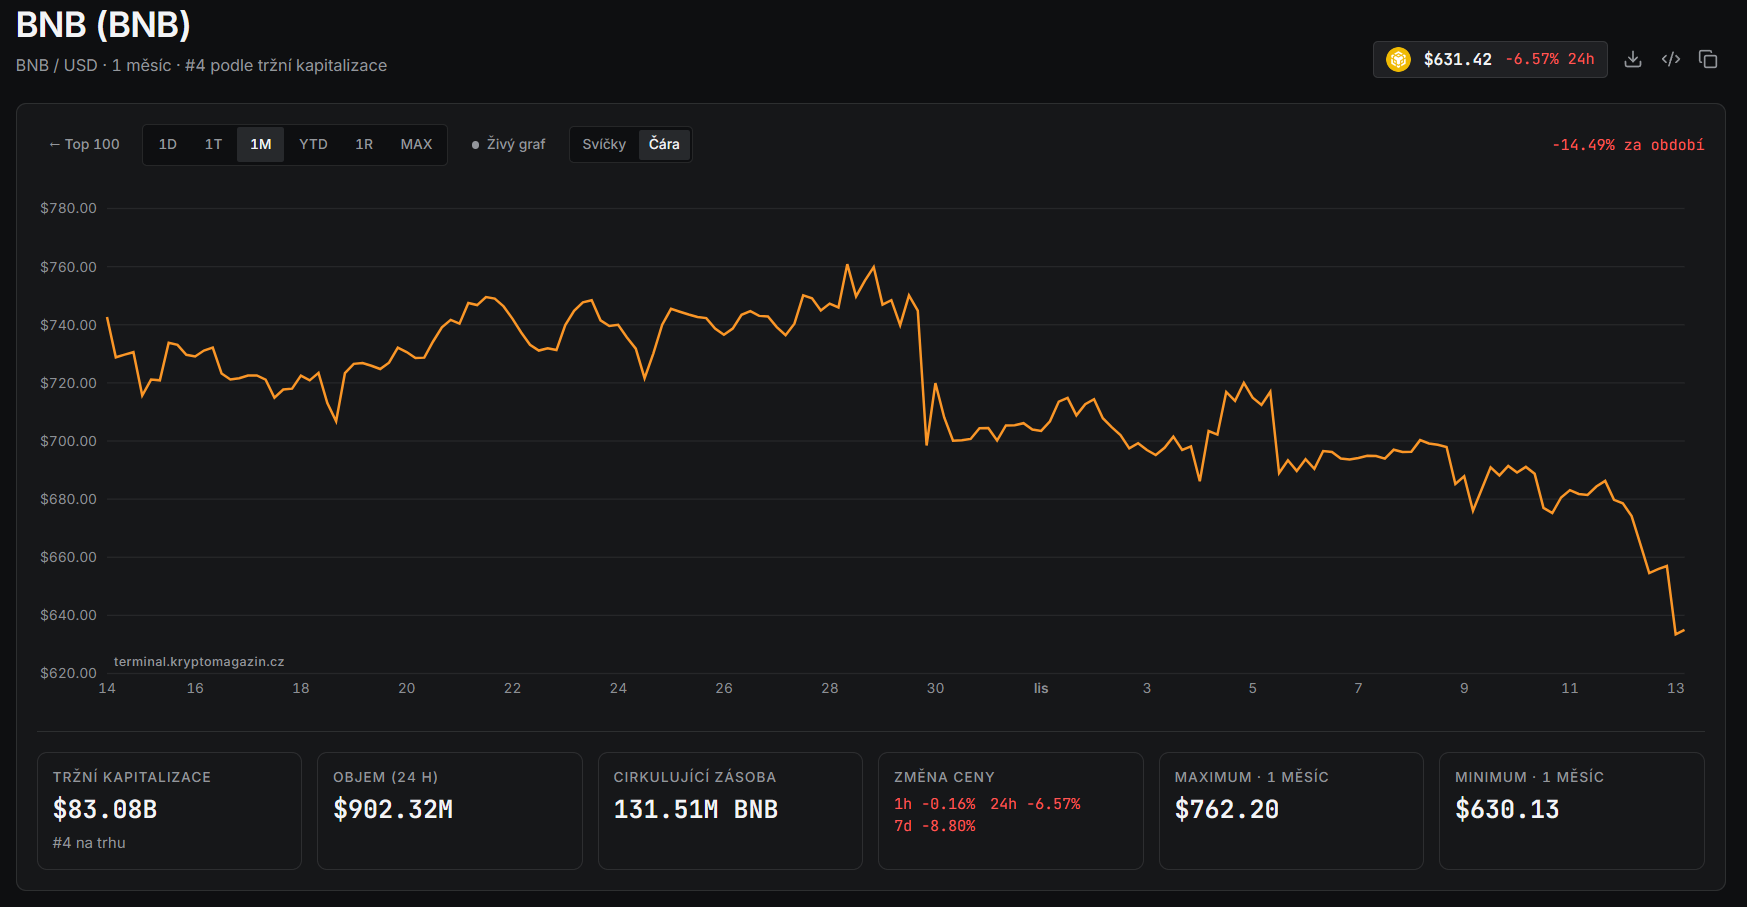
Pro investory plyne nepříjemná věc. Kdo drží kryptoměny na burze, nemá šanci vidět, který zaměstnanec právě otevřel cizí kód. Ochrana nestojí na hesle klienta, ale na vlastních počítačích firmy. Token burzy BNB stojí 633 dolarů a za týden ztratil asi 9 %.
Získejte uvítací bonus za registraci
Klikněte na otevřít účet a vložte kód KRYPTOMAGAZIN do políčka pro referenční kód. Pak klikněte na SAVE a dokončete registraci. Podmínky akce.
POZOR: Investování je rizikové.
