

Jeden z největších kryptoměnových útoků letošního roku dostává jasnější obrysy. Bitget tvrdí, že útočníci nezískali privátní klíče, ale pronikli do backendového systému peněženek.
Bitget přišel o 351 milionů dolarů
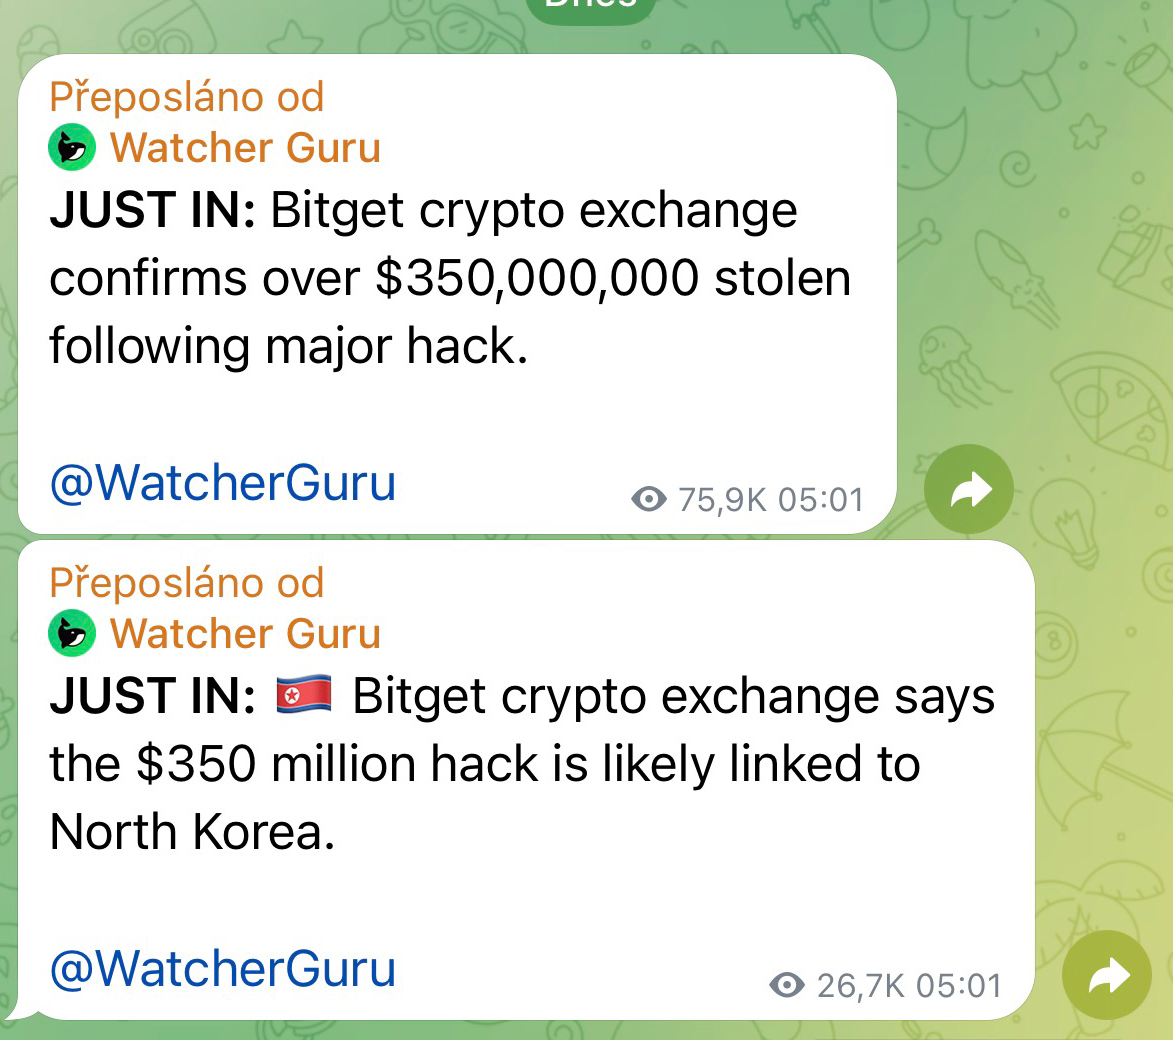
Kryptoměnová burza Bitget potvrdila bezpečnostní incident v hodnotě přibližně 351,6 milionu dolarů. Neautorizované převody její systémy zaznamenaly 24. září v 18:31. Zasažena byla část hot a warm peněženek, zatímco cold wallety podle burzy zůstaly nedotčené.
Informaci následně zveřejnil také účet Watcher Guru, podle kterého Bitget považuje za pravděpodobné napojení útoku na Severní Koreu.
Bitget tvrdí, že peníze klientů jsou kryté
Burza po incidentu dočasně zastavila výběry. Vklady a obchodování mají nadále fungovat, výběry se mají vrátit až po dokončení bezpečnostní kontroly. Bitget zároveň tvrdí, že celá vzniklá ztráta spadá pod jeho User Protection Fund, jehož hodnota má přesahovat 464 milionů dolarů.
On-chain analytici si podezřelých převodů všimli ještě před oficiálním potvrzením. Decrypt uvádí, že během přibližně hodiny odešlo z označených peněženek Bitgetu kolem 183 milionů dolarů v ETH, USDT, USDC, AVAX, BNB a dalších aktivech. Následovaly další převody, po kterých burza potvrdila celkový rozsah škody.
Privátní klíče údajně uniknout neměly
Podle dalšího vyjádření útočníci nepronikli k privátním klíčům, ale do jednoho z klíčových backendových systémů peněženek. Odtud měli vytvořit falešná data o převodech a spustit legitimní podpisový proces. Burza tvrdí, že možnost dalších odtoků již zablokovala.
Chen zároveň uvedla, že některé nalezené IP adresy a používané VPN odpovídají vzorcům dříve spojovaným se severokorejskými hackerskými skupinami.
Mějte trh pod kontrolou
Sledujte bitcoin, kryptoměny, on-chain data i makroekonomiku na jednom místě
