

Bezpečnost finančních aplikací znovu dostává tvrdou lekci. Revolut odhalil sofistikovaný podvod, při kterém unikly citlivé údaje některých zákazníků. Útočník se vydával za legitimní vládní instituci a využil její skutečnou e-mailovou doménu. Revolut následně předal informace včetně kopií pasů a ověřovacích selfie.
Součástí uniklých dat měly být také kompletní historie finančních transakcí. Společnost tvrdí, že počet zasažených klientů zůstává omezený a jejich prostředky nejsou ohroženy.
Podvod prošel kontrolami Revolutu
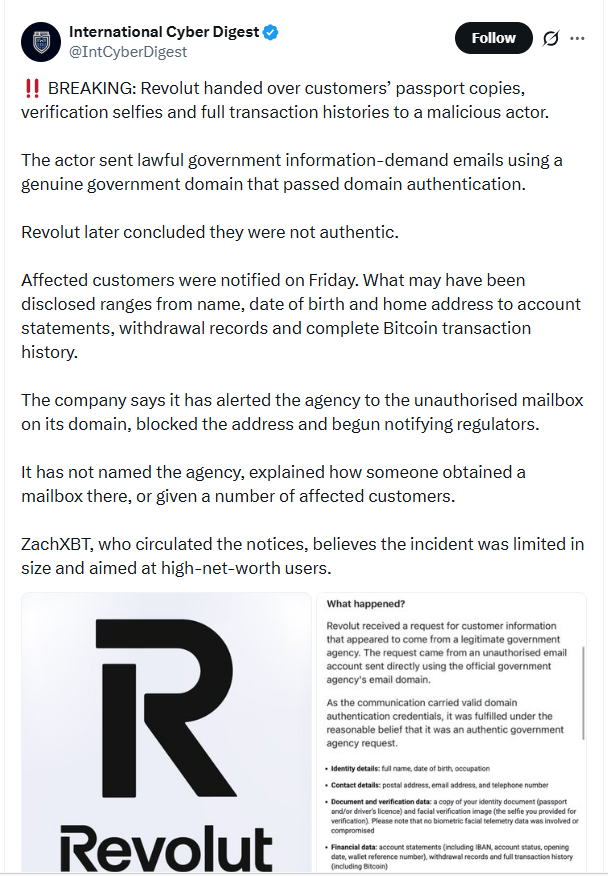
Celý incident je zajímavý především způsobem, jakým podvodník postupoval. Žádosti o informace přicházely z legitimní vládní e-mailové domény, takže prošly autentizačními kontrolami Revolutu.
Společnost až následně zjistila, že žádosti nebyly skutečné. Šlo o sofistikované vydávání se za státní instituci, jehož cílem bylo získat informace o zákaznících.
Podle vyjádření Revolutu společnost po odhalení okamžitě zablokovala použitou adresu. Současně upozornila příslušný vládní úřad a informovala také orgány činné v trestním řízení a finanční regulátory.
Unikly pasy, selfie i transakce
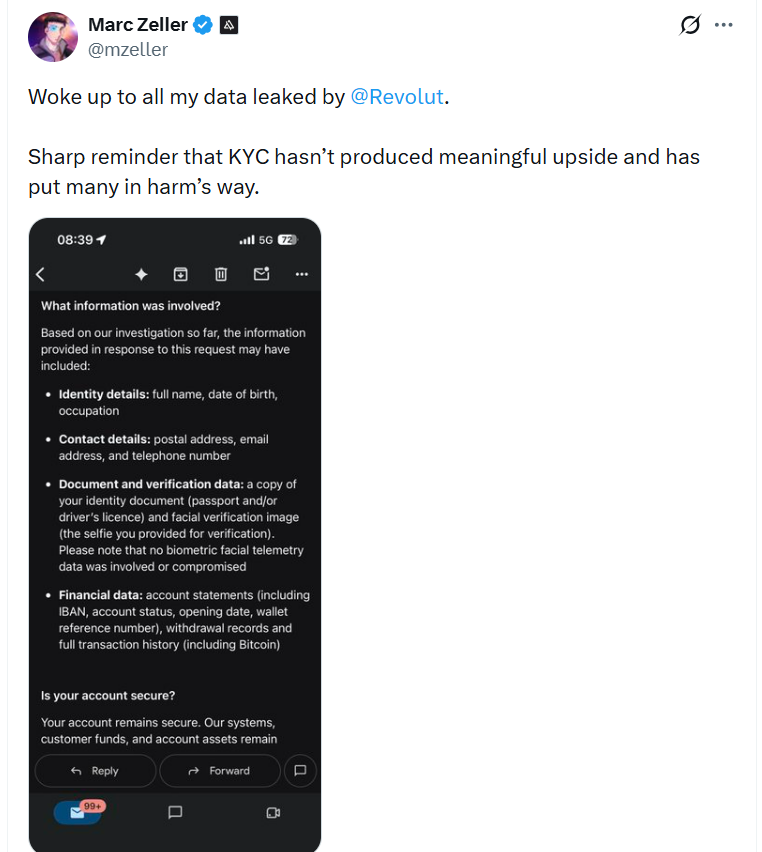
Největší pozornost vzbuzuje samotný rozsah údajů, které mohl podvodník získat. Mezi kompromitovanými informacemi se nacházely kopie pasů, ověřovací selfie a kompletní historie transakcí.
Revolut zdůrazňuje, že jeho systémy ani finanční prostředky zákazníků nebyly incidentem zasaženy. Společnost zároveň uvedla, že přímo kontaktovala omezený počet dotčených klientů a nabídla jim podporu.
Bezpečnostní analytik ZachXBT měl podle dostupných informací za to, že incident zřejmě nebyl rozsáhlý. Zároveň se objevila domněnka, že útočník cílil především na majetnější klienty.
Incident znovu otevírá otázku KYC
Případ okamžitě vyvolal debatu o systému KYC, tedy procesu, při kterém finanční společnosti ověřují identitu svých zákazníků. Revolut podobně jako banky a další finanční platformy pracuje s velmi citlivými osobními dokumenty.
Právě proto může být únik takových údajů výrazně problematičtější než běžný únik e-mailových adres. Kopie dokladů, biometrické údaje a finanční historie mohou vytvořit velmi detailní profil konkrétního člověka.
Na sociálních sítích se proto objevila kritika samotného principu povinného sdílení osobních údajů. Někteří uživatelé upozorňují, že čím více citlivých dat finanční instituce shromažďují, tím větší následky může mít případné selhání jejich ochrany.
Můj pohled: nejde jen o Revolut
Mně na celém případu přijde nejzajímavější skutečnost, že útočník nemusel nutně prolomit technické zabezpečení Revolutu. Stačilo přesvědčit systém, že podvodná žádost pochází z důvěryhodného zdroje.
To ukazuje na problém, který může být pro moderní finanční společnosti velmi obtížný. Sebelepší technologie totiž nepomůže, pokud útočník dokáže zneužít důvěru mezi dvěma legitimními institucemi.
Revolut zároveň tvrdí, že prostředky zákazníků zůstaly v bezpečí. To je samozřejmě důležité. Osobní údaje ale mají vlastní hodnotu a jejich únik může mít dlouhodobé následky, které se nemusí projevit okamžitě.
Závěrem: Slabina digitálního finančního světa
Tento incident bych proto nevnímal pouze jako problém jedné finanční aplikace. Ukazuje širší slabinu digitálního finančního světa. Instituce dnes shromažďují obrovské množství osobních dokumentů, protože musí splňovat pravidla KYC a další regulatorní požadavky.
Čím více dat ale někde existuje, tím zajímavějším cílem se daná databáze stává. Případ Revolutu navíc ukazuje, že útok nemusí vypadat jako klasické hackerské napadení. Někdy může být největší slabinou samotná důvěra v legitimní identitu odesílatele.
Co si myslíte o povinném KYC a množství osobních údajů, které musí klienti finančním společnostem poskytovat? Je podle vás přínos KYC dostatečný vzhledem k riziku úniku dat? Dejte nám vědět v komentářích.
Mějte trh pod kontrolou
Sledujte bitcoin, kryptoměny, on-chain data i makroekonomiku na jednom místě