

Bezpečnostní společnost Sekoia odhalila rozsáhlou špionážní kampaň proti uživatelům iPhonů a zařízení s Androidem. Napadené nebo podvržené weby se objevily ve Spojených státech, na Ukrajině, v Bulharsku i České republice. Výzkumníci operaci spojují s hackerskou skupinou APT29, která bývá připisována ruské rozvědce. Kampaň byla odhalena v polovině října a podrobnosti výzkumníci zveřejnili 4. listopadu.
Útok začínal nenápadně na důvěryhodných stránkách
Hackeři využili metodu označovanou jako watering hole. Do legitimních webů vložili škodlivý JavaScript, případně vytvořili napodobeniny známých stránek. Škodlivý kód nejprve zjistil typ telefonu a verzi prohlížeče. Následně vybral vhodný způsob zneužití bezpečnostních chyb.
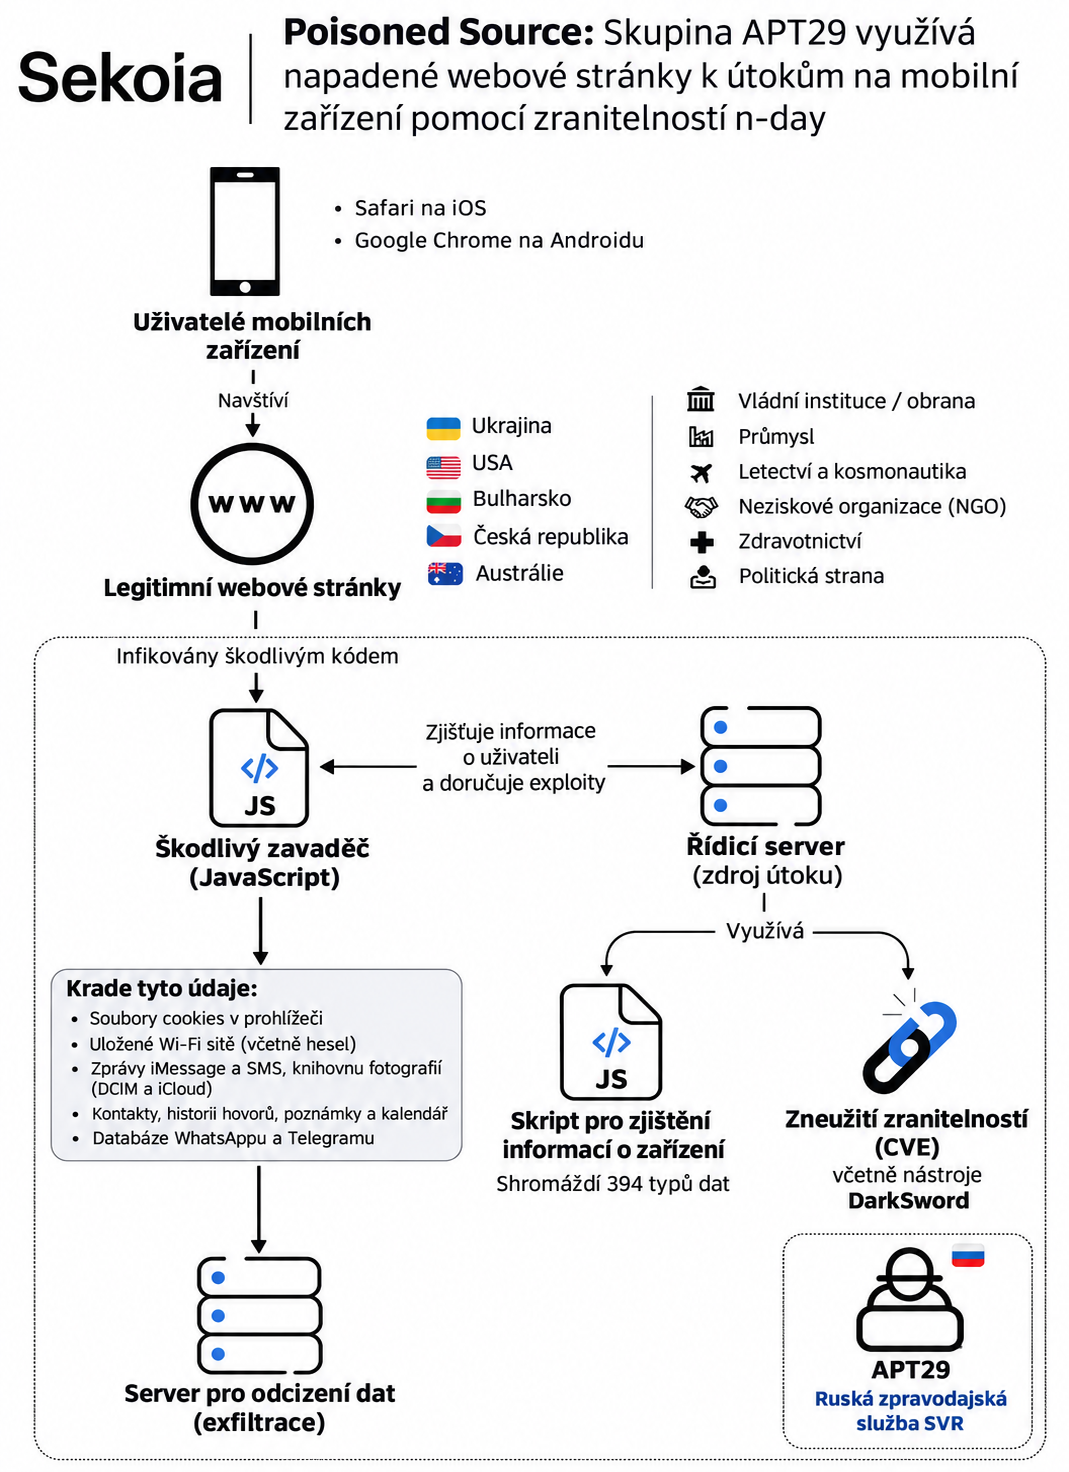
Útočníci tak mohli zaútočit bez dalšího kliknutí nebo potvrzení ze strany návštěvníka. Mezi napadenými stránkami figuroval například web ukrajinského producenta plynu či organizace z amerického chemického průmyslu. Vyšetřování také odhalilo zasažený web evropské politické strany.
Zvlášť významné bylo napadení analytické služby Plerdy. Od 27. srpna do 3. září útočníci upravili její sledovací skript, který načítají tisíce webů. Škodlivý kód se tím mohl dostat i k lidem, kteří navštěvovali jinak legitimní stránky. Není jasné, kolik telefonů útočníci skutečně kompromitovali a zda mířili na vybrané osoby, nebo na co nejvíce návštěvníků.
Z telefonů mohly uniknout zprávy, hesla i fotografie
Na některých verzích iOS dokázal použitý nástroj DarkSword získávat zprávy z WhatsAppu a Telegramu, fotografie, polohu či údaje uložené v klíčence. U Androidu se útočníci zaměřovali hlavně na data prohlížeče Chrome, uložená přihlášení a hesla k Wi-Fi sítím.
Důležité je, že hackeři využívali již známé a opravené zranitelnosti. Největší nebezpečí proto hrozilo zařízením bez aktuálních bezpečnostních aktualizací. Apple i Google už potřebné opravy vydaly. Samotná návštěva zasaženého webu tedy neznamenala automatické prolomení každého telefonu.
Výzkumníci navíc nezaznamenali trvalé usazení škodlivého kódu v telefonu. Restart mohl zastavit probíhající škodlivou činnost, sám o sobě však neodstranil riziko opakovaného napadení. Nejúčinnější ochranou zůstává aktualizovaný systém a prohlížeč. Uživatelé by měli také zkontrolovat dostupné záplaty a nepodceňovat upozornění na aktualizace.
