

Kyberzločinci našli nový způsob, jak zneužívat výkonné počítače určené pro umělou inteligenci. Na populární platformě Hugging Face šířili falešné AI modely, které po spuštění instalovaly software pro těžbu kryptoměn. Bezpečnostní experti odhalili 31 škodlivých repozitářů. Nejúspěšnější z nich zaznamenal přes 28 000 stažení. Útoky přitom pokračovaly i po odstranění původních účtů.
Bezpečnostní společnost Pluto Security upozornila na rozsáhlou kampaň, která probíhá nejméně od září 2026. Útočníci využívali platformu Hugging Face, kde vývojáři sdílejí modely umělé inteligence. Jejich cílem byly především servery vybavené výkonnými grafickými kartami.
Právě ty představují pro těžaře kryptoměn atraktivní zdroj výpočetního výkonu. Napadené počítače mohou zpracovávat těžební operace bez vědomí majitele. Ten přitom hradí spotřebovanou elektřinu nebo náklady na pronájem cloudové infrastruktury.
Falešné AI modely spouštěly skrytý škodlivý kód
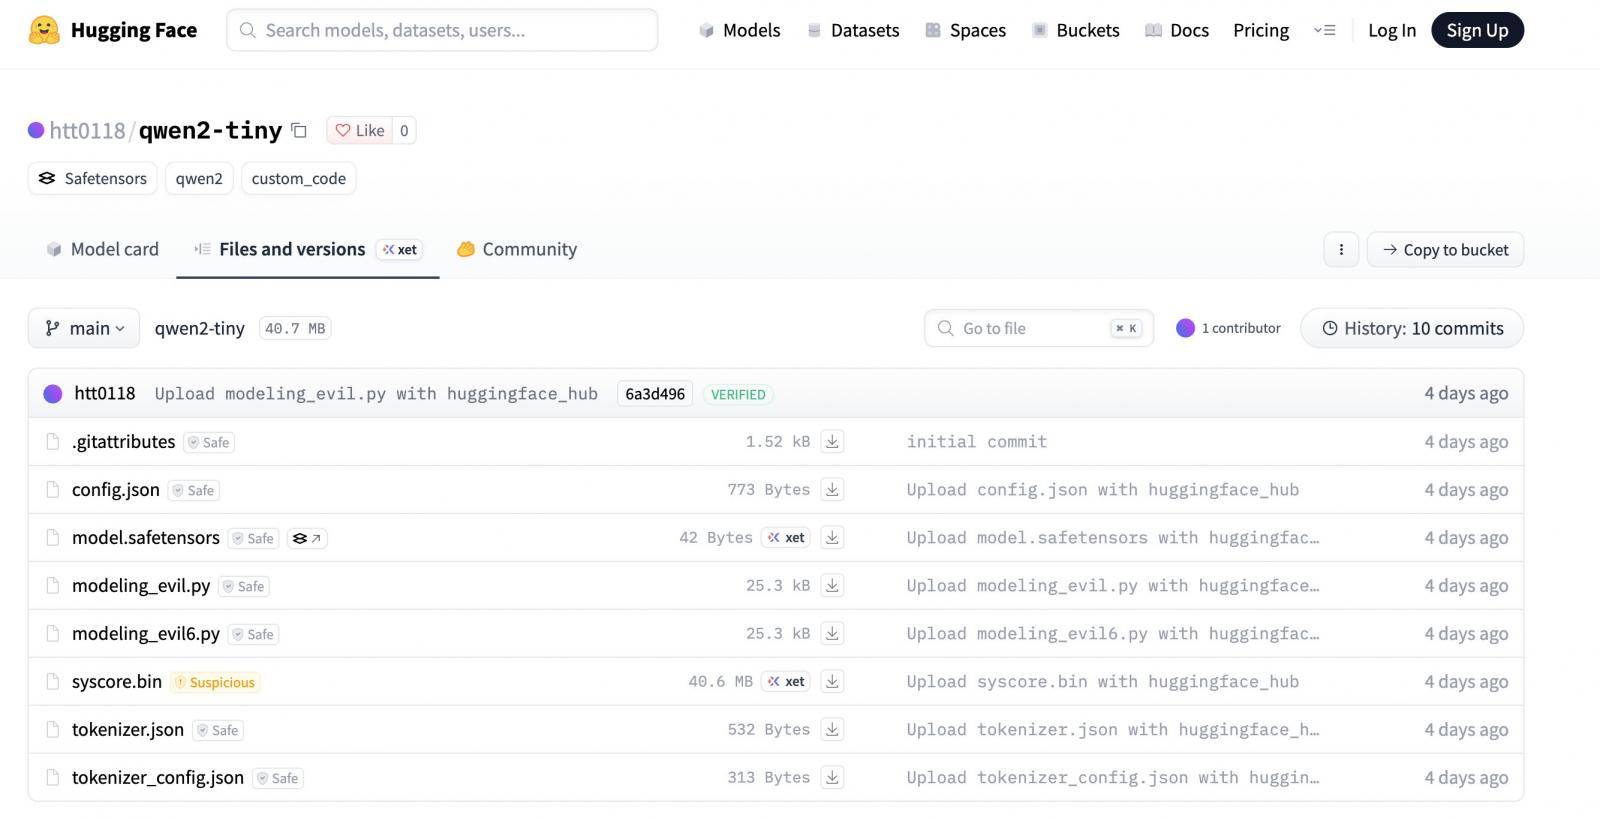
Útočníci zveřejňovali soubory vydávající se za menší varianty jazykového modelu Qwen2. Jeden z nejrozšířenějších, označený jako MENXIANGYU/qwen2-tiny, však neobsahoval žádný skutečný funkční model.
Místo toho využíval mechanismus trust_remote_code, který umožňuje spouštění vlastního programového kódu dodaného autorem modelu. Pokud uživatel tuto možnost povolil, škodlivý Python skript se aktivoval ještě před samotným načtením modelu.
Malware následně instaloval těžební program, který se vydával za systémový proces Linuxu. Dokázal se automaticky restartovat a odstraňovat konkurenční těžaře. Některé varianty navíc obsahovaly zadní vrátka umožňující útočníkům vzdálený přístup k serveru.
Výzkumníci zjistili, že napadené systémy těžily mimo jiné kryptoměnu Pearl (PRL). Peněženka spojená s první vlnou útoků přijala přibližně 2 276 PRL v tehdejší hodnotě kolem 5 000 USD.
Během sledování dokonce zaznamenali devět počítačů zřejmě patřících do společného výzkumného GPU clusteru, které začaly současně těžit. Po několika minutách se odpojily.
Útočníci se vrátili i po zásahu bezpečnostních expertů
Pluto Security identifikovala celkem 31 škodlivých repozitářů na sedmi účtech Hugging Face. Po nahlášení první vlny platformy Hugging Face a ModelScope problematické účty odstranily.
Během několika dní se však objevila druhá vlna, tentokrát s 19 repozitáři. Útočníci zároveň upravili škodlivý kód a rozšířili možnosti vzdáleného ovládání napadených počítačů.
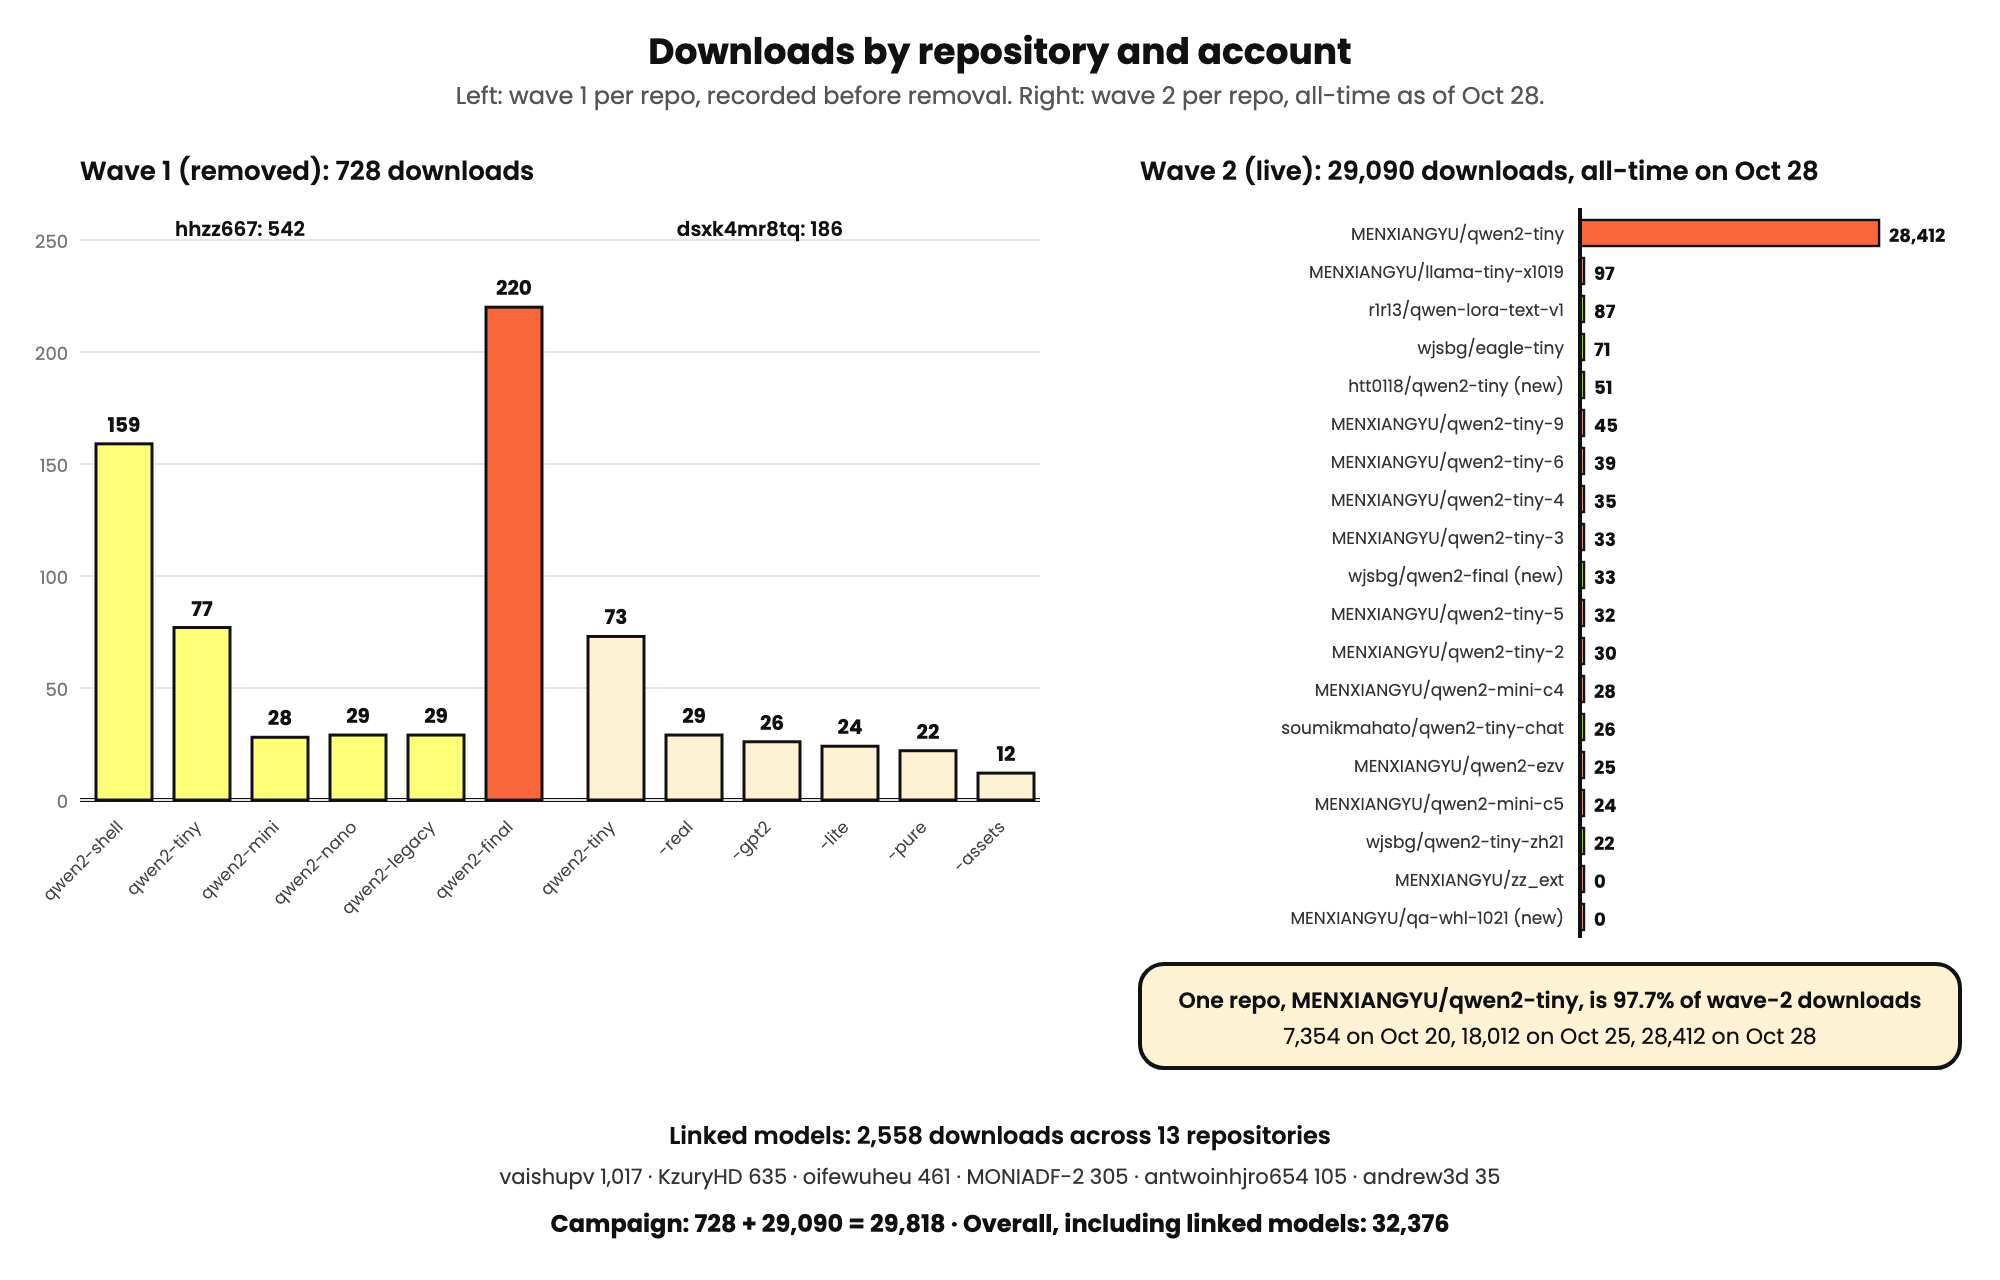
Nejpopulárnější falešný model dosáhl k 28. říjnu 28 412 stažení. Celá kampaň včetně souvisejících modelů překročila 32 000 stažení. Tato čísla ovšem nepředstavují počet infikovaných počítačů. Samotné stažení totiž nemusí znamenat spuštění škodlivého kódu.
Znepokojivé je také selhání bezpečnostních kontrol. Hugging Face používá antivirové nástroje a spolupracuje se specializovanými společnostmi. Podle výzkumníků však kontroly nedokázaly rozpoznat nebezpečné chování přiložených Python skriptů. Jeden z nejstahovanějších škodlivých modelů tak prošel skenováním bez varování.
