

Protokol Bitcoinu zůstal nedotčený, přesto hackeři o víkendu přesměrovali výkon části těžařů do cizího poolu. Útok na správu strojů Luxor Commander podle šéfa firmy poháněla umělá inteligence. A při pohledu na blockchain už na adrese útočníků přistálo víc peněz, než ukázaly první odhady.
Výkon těžařů odtekl během sobotní noci
Představte si noční můru každého těžaře. Stroje v hale jedou naplno, elektroměr se točí, jenže bitcoin najednou padá do cizí peněženky. Přesně podobný scénář zasáhl v sobotu 14. listopadu část klientů nástroje Commander od americké těžařské firmy Luxor.
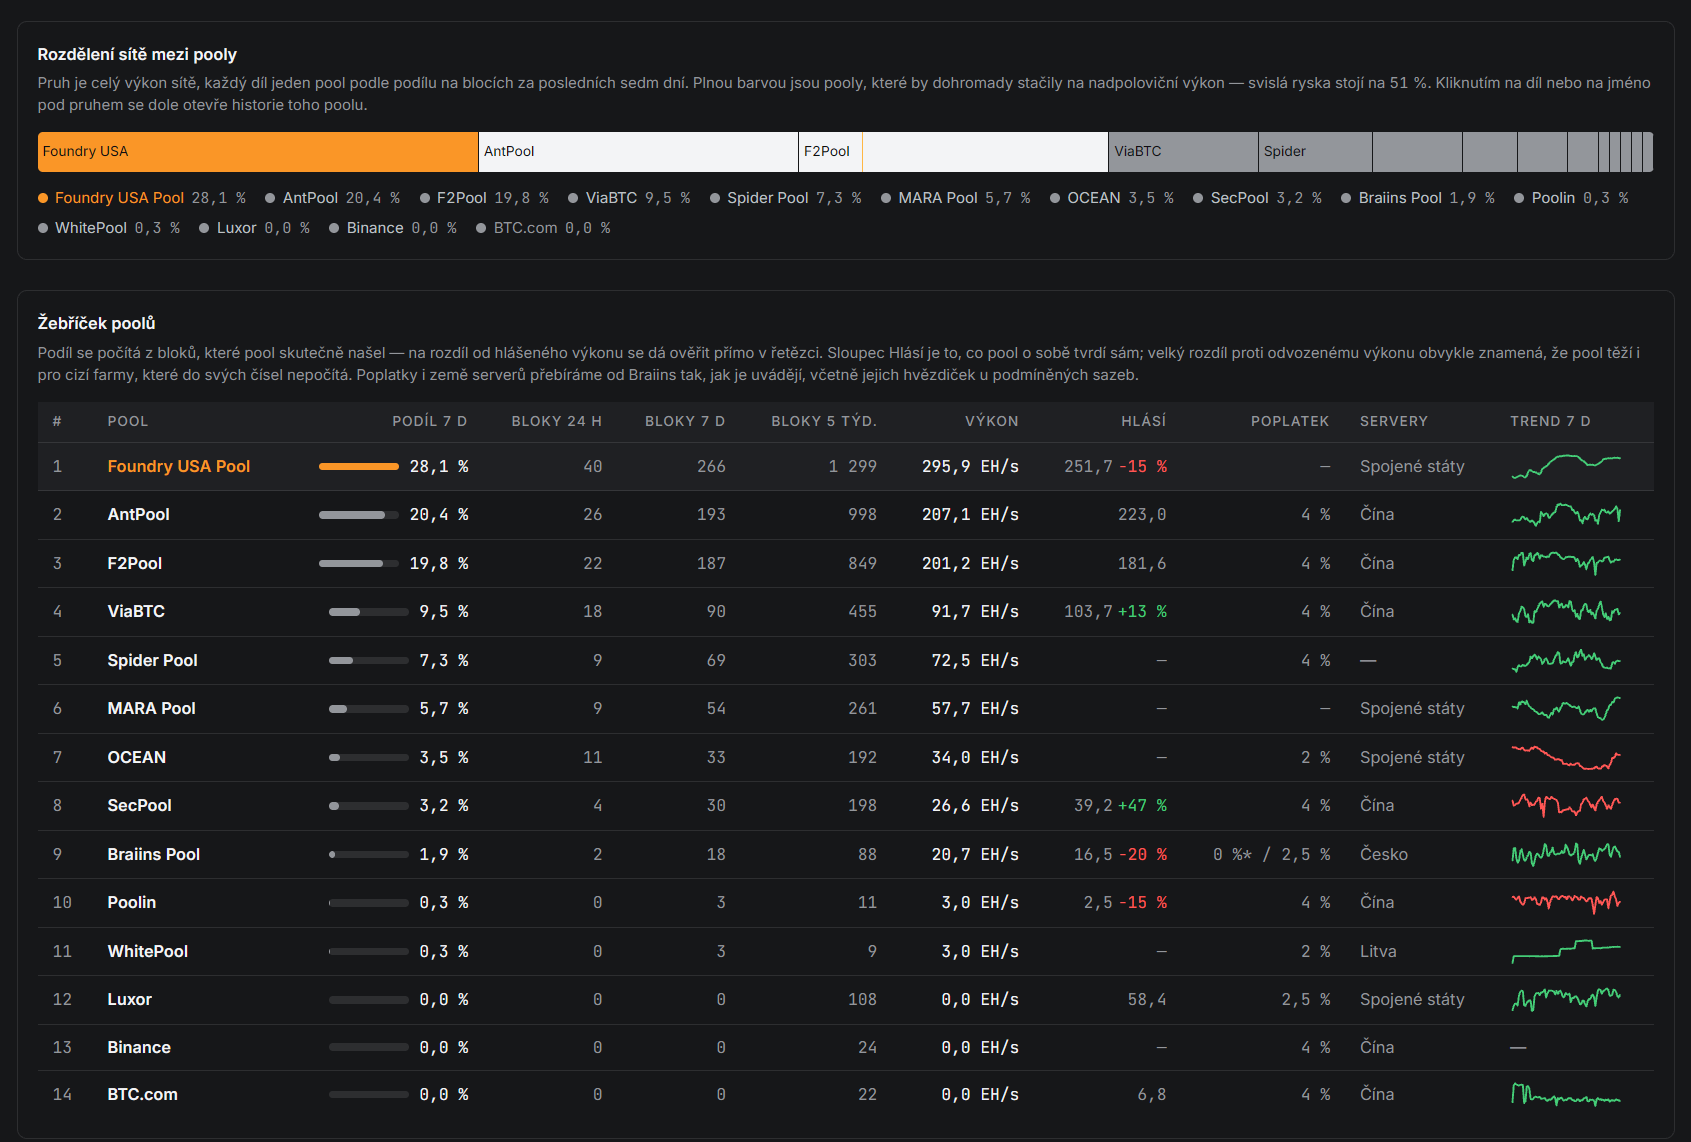
Útočníci se nabourali do cloudového rozhraní pro správu těžebních strojů a přesměrovali jejich výpočetní výkon do poolu OCEAN. Hostingová firma CoreX Hosting v prvních zprávách mluvila o zhruba 64 000 strojích s výkonem 13 EH/s, kolem 1,3 % celé sítě. Níže přikládám data z našeho Terminálu.
Luxor velká čísla odmítl a tvrdí, že zásah postihl jen lehce přes tucet zákaznických účtů, zatímco Luxor Pool i firmware LuxOS zůstaly čisté. Chybu firma zalepila do dvou hodin a slíbila plné odškodnění.
Pohled přímo na blockchain ale ukazuje nepříjemný detail, který pondělní zprávy ještě neviděly. Na bitcoinovou adresu spojenou s útokem podle dat mempool.space do středy 18. listopadu přiteklo už 0,324 BTC, tedy při dnešním kurzu 62 320 dolarů přes 20 200 dolarů, tedy dvojnásobek prvotních odhadů.
Umělá inteligence jako temný les pro kryptofirmy
Rozhodně nejvíc zaujala reakce šéfa Luxoru Nicka Hansena na síti X. Místo běžné omluvy otevřeně přiznal, že za průnikem stál pokročilý AI útok, a popsal realitu posledních týdnů bez příkras.
Dle Hansena dnes necenzurované modely umělé inteligence prohledávají infrastrukturu kryptoměnových firem nepřetržitě 24 hodin denně a každou drobnou skulinu okamžitě rozšiřují. Luxor proto odložil většinu plánovaných novinek a nakoupil vlastní grafické karty pro obranné modely.
Z pohledu investora zní Hansenova rada docela mrazivě. Pokud k přežití v digitálním temném lese potřebujete vlastní AI farmu jen na hlídání serverů, velké firmy účet zaplatí. Menší krypto projekty a menší cloudové služby ale podobné závody ve zbrojení jednoduše neutáhnou.
Proč má smysl hlídat pohodlí nad kryptem
Útok na Luxor zapadá do širší vlny z letošního podzimu. Analytická společnost Chainalysis v říjnu přiznala průnik pomocí autonomních AI agentů a laboratoř Anthropic už v září varovala před automatizovaným hledáním zranitelností.
Celý incident přitom krásně ukazuje, kde v kryptu skutečně leží riziko. Samotnou síť Bitcoinu zase nikdo neprolomil. Padl obyčejný webový panel, přes který si lidé zjednodušují práci na dálku.
Osobně bych si z víkendu odnesl jednoduché pravidlo pro investory a jejich peníze. Čím víc pohodlí a centrálních rozhraní si mezi sebe a vlastní kryptoměny pustíme, tím větší terč nabízíme automatům, které nikdy nespí. NIKDY. A v roce 2026 už na ně staré heslo a dobrá víra opravdu nestačí. A to nás čeká více robotická budoucnost. No ale je to samozřejmě na našem uvážení.
Získejte uvítací bonus za registraci
Klikněte na otevřít účet a vložte kód KRYPTOMAGAZIN do políčka pro referenční kód. Pak klikněte na SAVE a dokončete registraci. Podmínky akce.
POZOR: Investování je rizikové.
