

Internet čelí jedné z nejvážnějších bezpečnostních hrozeb posledních let. Vývojáři programovacího jazyka PHP dnes zveřejnili informace o dvou kritických zranitelnostech, které mohou útočníkům umožnit převzít kontrolu nad webovými servery. Problém se potenciálně týká milionů internetových stránek včetně webů využívajících populární redakční systém WordPress. Některé organizace již preventivně odstavily své služby.
Bezpečnostní chyba může hackerům otevřít cestu k milionům webů
Zranitelnosti označené jako CVE-2026-109618 a CVE-2026-109619 získaly hodnocení závažnosti 9,2 z 10 bodů. Obě souvisejí s nesprávnou správou paměti a interního stavu PHP. Za určitých podmínek umožňují vzdálené spuštění škodlivého kódu bez nutnosti přihlášení.
Úspěšné zneužití může útočníkům otevřít přístup k citlivým informacím, databázím nebo přihlašovacím údajům. V krajním případě mohou získat kontrolu nad napadeným serverem a využít jej k dalším útokům.
PHP přitom představuje jeden ze základních stavebních kamenů internetu. Využívají jej systémy WordPress, Drupal nebo Magento, stejně jako řada firemních aplikací a internetových obchodů.
Závažnost situace dokládá reakce evropských institucí. Některé vládní weby ve Finsku, Francii i dalších zemích byly preventivně odstaveny. Britské Národní centrum kybernetické bezpečnosti doporučilo organizacím okamžitou aktualizaci, případně dočasné vypnutí ohrožených systémů.
S odhalením pomohla umělá inteligence
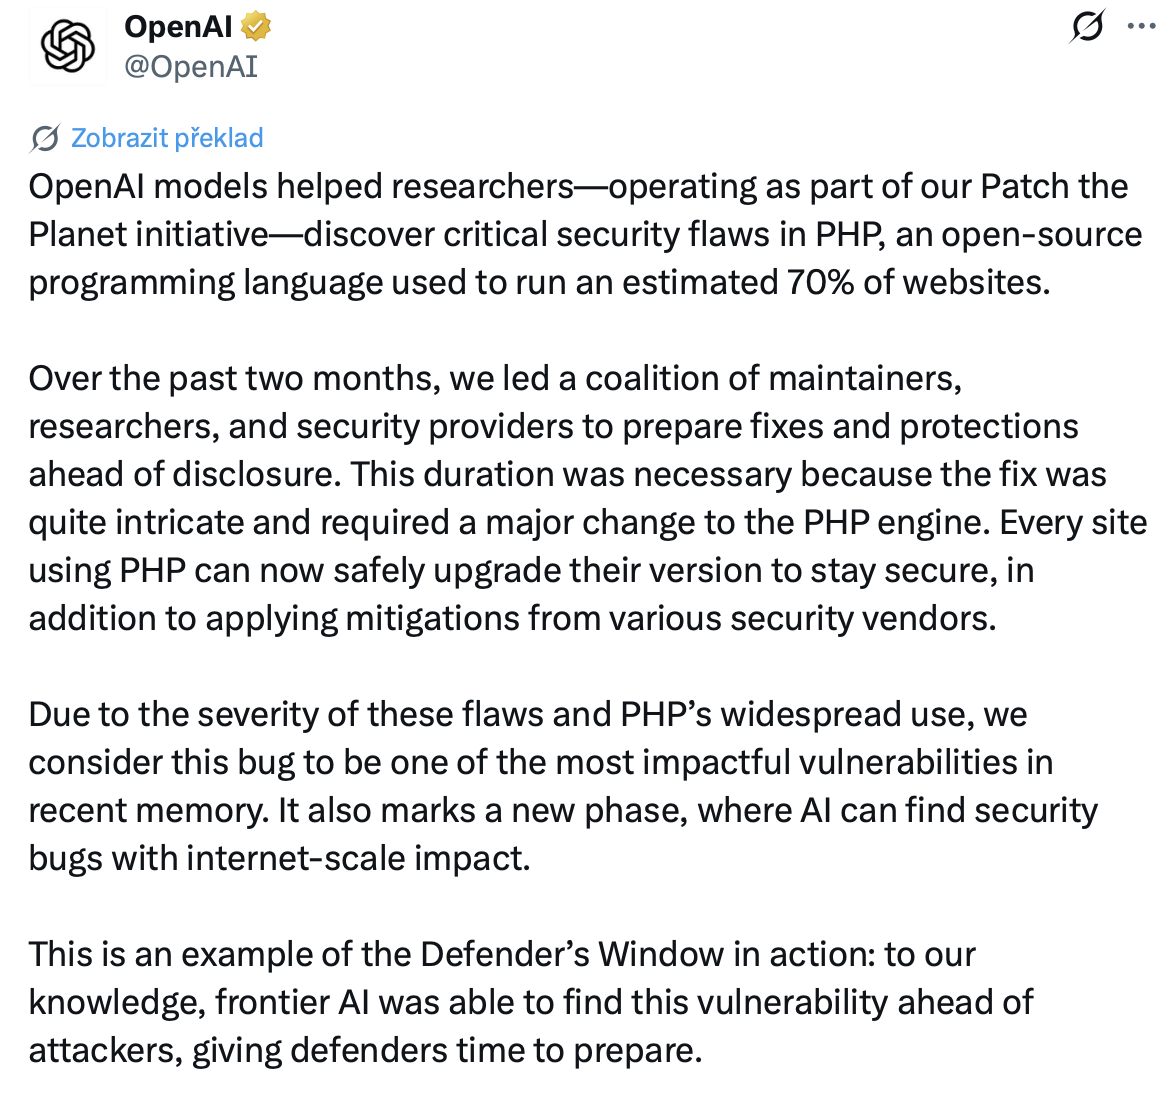
Pozoruhodnou součástí celého případu je zapojení umělé inteligence. Společnost OpenAI uvedla, že bezpečnostní firma Calif využila model GPT-5.6 Sol k identifikaci kritické chyby. Nezávisle na ní zranitelnosti odhalili také výzkumníci společnosti Wiz, kteří rovněž využívali nástroje AI.
Případ tak ukazuje, jak zásadní roli začíná umělá inteligence sehrávat v kybernetické bezpečnosti. Stejné technologie mohou urychlit odhalování chyb i jejich následné zneužívání hackery.
Vývojáři PHP již vydali bezpečnostní aktualizace pro verze 8.2, 8.3, 8.4 a 8.5. Správcům webů doporučují neprodleně přejít na opravené verze.
